ساخت رمز عبور: از پیچیدگی تا امنیت

آنچه در این مقاله میخوانید
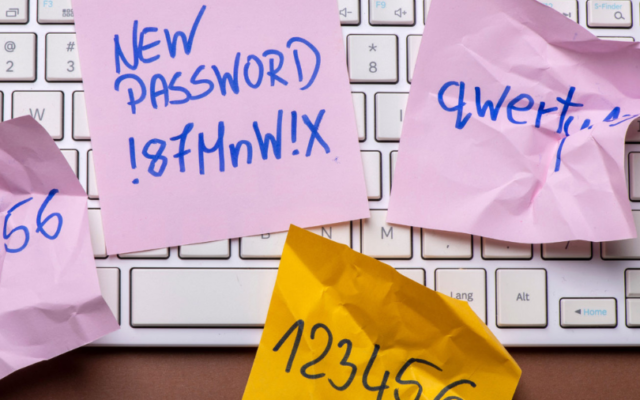
!password20231# رمز عبور چندان پیچیدهای نیست!
ادمینهای سیستم IT امروزی اهمیت رمز عبور قدرتمند را به خوبی درک میکنند. در این مقاله به سیر تغییر و تحول خطمشیهای رمز عبور از پایه تا پیشرفته پرداختهایم و در مورد فاکتورهای کلیدی و مؤثر در ساخت رمز عبوری قدرتمند مثل اندازه، پیچیدگی و استفاده از فرهنگ لغات اختصاصی آن بحث کردهایم.
همچنین به روشهای مرسوم ساختن رمز عبور که باید از آنها اجتناب کرد، ریسک استفاده مجدد از یک رمز عبور و نقش آموزش در امنیت رمز عبور نگاهی انداختهایم. در آخر هم رایجترین انواع حملات به رمز عبور را بررسی و بهترین راهها برای مقابله با آنها را معرفی کردهایم.
تاریخچه ساخت رمز عبور
نخستین رمز عبور جهان در دهه 60 میلادی در دانشگاه MIT آمریکا و روی کامپیوتری با نام Compatible Time-Sharing System یا همان سیستم اشتراک زمانی سازگار استفاده شد. علت ساختن این رمز عبور این بود که کاربران شخصی میخواستند در طول چهار ساعتی که در هفته به آنها اختصاص داده شده بود، تنها به فایلهای خود دسترسی داشته باشند. با این حال دو سال بعد نخستین دزدی رمز عبور اتفاق افتاد. طی این دزدی، یک کاربر از فایل رمز عبور پرینت گرفت، چون میخواست برای شبیهسازی خود زمان بیشتری داشته باشد.
مهم نیست که چگونه به این قضیه نگاه میکنید. یک سیستم همیشه در معرض حمله قرار دارد و ممکن است این حملات ناشی از تهدیدات خارجی یا کاربرانی باشد که به دنبال امتیاز بیشتر هستند.
در طول سالیان گذشته، شرکتها مجبور شدند که روند تغییرات بهترین سیاستهای رمز عبور خود را مدیریت کنند. در میانه هجوم مهاجمان باهوش، بعضی از این سیاستها امتحان خود را پس دادند و ثابت کردند که قدرت بیشتری دارند؛ درحالیکه بعضی کاملاً مضر بودند.
برای یک مدت طولانی، مؤسسه ملی فناوری و استانداردهای آمریکا (NIST) توصیه میکرد که از رمزهای عبور طولانی و پیچیده که مرتب عوض میشوند استفاده شود؛ به این دلیل که هک کردن چنین رمزهای عبوری چالشبرانگیز بود و کوتاه بودن عمر آنها باعث میشد آسیبهای بالقوه ناشی از توابع هش لو رفته کاهش پیدا کند.
در واقعیت اما قضیه کمی فرق میکند. گزارشات اخیر نشان داده که 83 درصد رمزهای عبور هم پیچیده و هم طولانی هستند؛ اما محافظت مورد انتظار را فراهم میکنند.
رمز عبوری مثل !adfak&35.234# طولانی و پیچیده به نظر میرسد، اما در عمل کارکرد آن شبیه به رمز عبور سادهتری مثل !password20231# است.
چرا این مشکل رخ میدهد؟ کاربران به دلیل سختی به خاطر سپردن رمزهای عبور، آنها را به نحوی میسازند که با الزامات پیچیدگی سازگار هستند؛ اما از عبارات ساده، پایه و متداول در آنها استفاده شده و زمانی که باید رمز عبور را عوض کنند، فقط تعداد کاراکترها را افزایش میدهند.
بعضی از کلمات رایج مثل Password یا Welcome زیاد استفاده میشوند و حدسزدن آنها آسان است. متأسفانه گزارش Specops 2023 Password نشان میدهد که اهمیت امنیت رمز عبور دستکم گرفته شده است.
این اتفاق هک رمز عبور را آسانتر کرده است؛ چون استفاده از یک سری عبارات پایه برای ساختن رمزهای عبور و اضافهکردن کاراکترهای خاص و اعداد به ابتدا و انتهای آنها بین کاربران رواج زیادی دارد. بازنشانی رمز عبور هم رواج زیادی پیدا کرده است، چون حفظ کردن تمامی رمزهای عبور برای کاربران سخت شده و این موضوع باعث شده که ساختن رمزهای عبور ضعیف هم رواج پیدا کند.
هک کردن رمز عبور
بنا به چند دلیل، امکان دارد بهترین سیاستهای قدیمی ساخت رمز عبور هک کردن آنها را آسان کرده باشد. آن هم در حالی که تکنولوژی هش و رمزنگاری پیشرفت کرده و هکرها هم به تبع آن قدرتمندتر شدهاند.
در حال حاضر یک هکر میتواند با کمک کارتهای گرافیک قدرتمند امروزی میلیونها هش رمز عبور از پیش پردازششده (که با نام Rainbow table شناخته میشوند) را اجرا کند یا با استفاده از حمله جستجوی فراگیر (Brute-force) رمزهای عبور را هک کند. این اتفاق یعنی این که رمزهای عبور طولانیتر هم حالا در معرض هک شدن هستند.
همچنین هکرها آنقدر پیشرفت کردهاند که از حملات لغتنامهای (dictionary attack) استفاده میکنند. هدف این حملات پیبردن به ریشههای رایج رمزهای عبور و تلاش همزمان برای حدسزدن اعداد و کاراکترهای خاصی میشود که پیش و پس از این کلمات ریشهای به کار میروند. این موضوع باعث شده که در حملات جستجوی فراگیر دیگر نیازی به حدسزدن تکرار تمامی حروف، اعداد و کاراکترهای خاص نباشد و به جای آن به تکنیکهایی مثل حملات لغتنامهای متکی باشد که سرعت بیشتری دارند.
توصیههایی برای ساخت رمز عبور قوی و پیشرفته
افزایش مهارتهای هکرها باعث شده سازمان مؤسسه ملی فناوری و استانداردهای آمریکا (در آییننامه شماره 800-63b) و سایر سازمانهای مشابه توصیه کنند که سیاستهای فعلی رمز عبور تغییر کند. با در نظر گرفتن تجاربی که در سالهای گذشته از نشت رمزهای عبور و رفتار کاربران به دست آمده، به توصیههای عمومی زیر رسیدهایم:
- از تغییر مداوم رمز عبور خودداری کنید، مگر این که کاربری یکی از آنها را درخواست کند یا متوجه شوید که رمز عبوری لو رفته است.
- الزامات مربوط به پیچیده کردن رمز عبور را حذف کنید و به جای آن روی طول کلی رمز عبور (مثلاً حداقل 12 کاراکتر یا بیشتر) تمرکز کنید.
- غربالگری رمزهای عبور جدید از نظر کاربرد کلمات لغتنامهای رایج را اجباری کنید. این غربالگری باید در مورد لیست کلمات دلخواه و کلماتی که در رمزهای عبور لو رفته قبلی وجود داشتهاند نیز انجام شود.
اجرای این رویکرد امنیتی در سازمان میتواند چالشبرانگیز باشد؛ مخصوصاً اگر عمر طرز فکر رایج قبلی در مورد رمز عبور به سالها برسد. گرچه این تغییرات میتواند زندگی کاربران و ادمینهای سیستم را آسانتر کند؛ اما تغییر رویکردهای ریشهدار متخصصان امنیت در طول زمان چالشبرانگیز خواهد بود.
با رمز عبور Specops از خود محافظت کنید
خطمشی رمز عبور Specops به سازمانها کمک میکند تا شخصیسازی سیاستهای جامع رمز عبور را بهصورت خودکار دربیاورند. با کمک قالبهای آماده تعبیه شده در خطمشی رمز عبور Specops، هماهنگشدن با آخرین تغییرات استانداردهای NIST آسان میشود.
با جلوگیری از مسدودکردن اصطلاحات رایج سازمانی با کمک لغتنامههای سفارشی و سایر اصطلاحات رایج، از بروز اشتباهات رایج جلوگیری کنید و با استفاده از قابلیتهایی مثل «ممنوعیت استفاده از نام کاربری در رمز عبور» مطمئن شوید که کاربران به سیاستهای رمز عبور رایج پایبند میمانند. از قابلیتهای این خطمشی میتوان به موارد زیر اشاره کرد:
- نیاز به تغییر رمز عبور در حداقل حد ممکن است.
- از استفاده مجدد از رمزهای عبور جلوگیری میکند.
- تاریخ انقضای رمزهای عبور را بر مبنای طول آنها ایجاد میکند
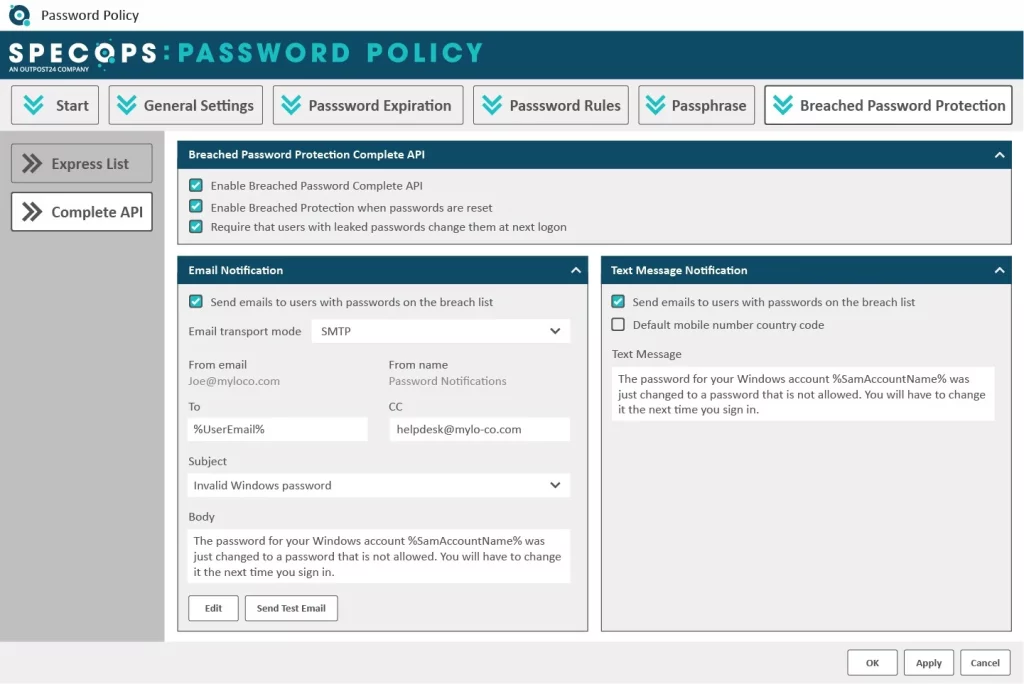
- با استفاده از افزونه Breached Password Protection از استفاده از 3 میلیارد رمز عبور لو رفته جلوگیری میکند.
با استفاده از روشهای جدید ساخت رمز عبور، امنیت سازمان خود را حفظ کنید
سیاستهای رمز عبور باید مدام تغییر کنند تا شما یک قدم از هکرها جلوتر باشید. با استفاده از ابزارهایی مثل اپلیکیشن رمز عبور Specops، میتوانید بهآسانی از محافظت از سازمان خود و کاربران آن مطمئن شوید و آنها را با آخرین روشهای ساخت رمز عبور هماهنگ نگه دارید.
همانطور که ابزار هکرها بهروز شده، رویکرد شما به امنیت سایبری نیز باید تغییر کند. با توصیههای موجود در آخرین بهروزرسانیهای رمز عبور NIST و اجرای سیاستهای رمز عبوری که بهخوبی در مورد آنها فکر شده، میتوانید زندگی را برای کاربران و ادمینهای سیستم راحتتر کنید.
مقالات مرتبط
امنیت فضای ابری: امنیت دادهها روی فضای ابری چقدر است؟
این مقاله را به اشتراک بگذارید
مطالب مرتبط: