چگونه رمز عبور ضعیف پرسنل، سازمانتان را به خطر میاندازد!
آنچه در این مقاله میخوانید
سازمانها به پرسنل یا کاربران نهایی خود وابستهاند؛ اما گاهی اوقات همین کاربران نهایی اصول امنیتی را رعایت نمیکنند. بدون خطمشیای مشخص برای رمز عبورها، اشتباهی کوچک در این زمینه از سوی کارمندان، میتواند به قیمت هزینهای گزاف برای سازمانتان تمام شود.
پرسنل سازمان شما معمولاً دوست دارند کارشان را با سرعت و بازدهی بالا انجام دهند و به درخواستهای متعدد برای ورود رمز عبور به چشم مزاحمی که عملکردشان را کند میکند نگاه میکنند. همچنین ممکن است اصول امنیتی مربوط به رمز عبور را ندانند یا با اهمیت دنبال کردن این اصول آشنا نباشند.
به اشتراک گذاشتن، استفاده مجدد و ضعیفبودن رمز عبورها، سازمان شما را با خطر مواجه میکند و به همین دلیل داشتن خطمشیهای درست، برای امنیت سازمان ضروری است.
مهمترین ریسکهای مربوط به رمز عبور چیست؟
تا زمانی که کاربران بتوانند آنها را به یاد بیاورند، رمز عبورها جزو جداییناپذیر کامپیوترها باقی میمانند و برای ایمنسازی آنها ضروری خواهند بود. گرچه راههای زیادی برای ساخت رمز عبور وجود دارد، اما همه آنها به یک اندازه مؤثر نیستند. در نظر گرفتن تمامی راههای ممکن برای هک کردن کامپیوتری که رمز عبور دارد، ضروری است.
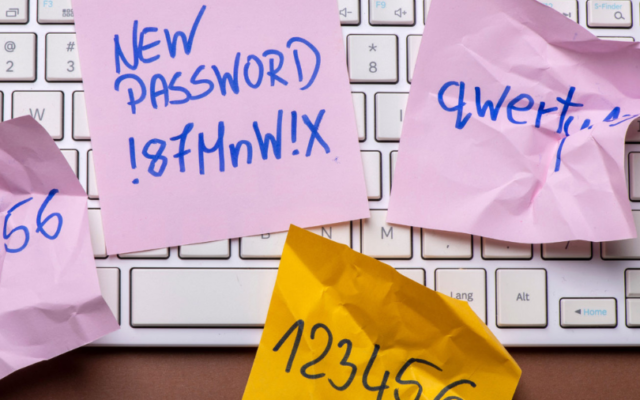
شناختهشدهترین چالش در این زمینه، رمز عبوری مثل Password1 هستند که بهسادگی میتوان آنها را حدس زد. یک هکر به سادگی و فقط با چند بار تلاش میتواند چنین رمز عبوری را هک کند. البته دلایل دیگری مثل استفاده مجدد از یک رمز عبور در چندین سایت، به اشتراک گذاشتن رمز عبورها با همکاران یا زدن گزینه «رمز عبور من را به خاطر بسپار» در کامپیوتری که برای استفاده عموم قرار داده شده هم میتوانند امنیت رمز عبورها را به خطر بیندازند.
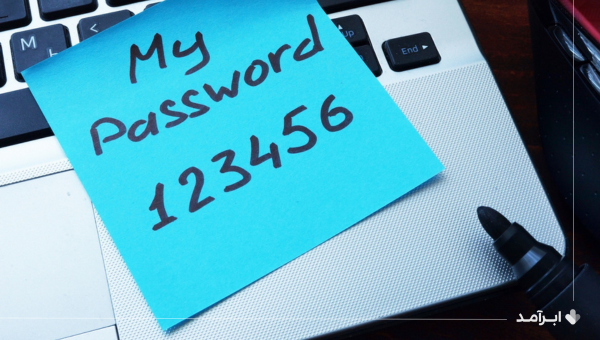
الگوها و کاراکترهای آسان برای هک
اخیراً تکنولوژی هک رمز عبور پیشرفت زیادی کرده و سریعتر شده است. حتی ابزارهایی مخصوص هک رمز عبور ساخته شده که به راحتی در دسترس هستند. هک رمز عبور شاخههای مختلفی مثل فیشینگ، حملات مهندسی اجتماعی (social engineering)، حملات جستجوی فراگیر، حملات لغتنامهای و استفاده از بدافزارها دارد.
معمولاً کاربران از یک کلمه پایهای و شناختهشده برای ساخت رمز عبور استفاده میکنند. این کلمه میتواند چیزی مثل Password، Welcome و Admin باشد که بهصورت گسترده توسط کاربران مختلف به کار میروند و در بین رتبههای اول تا دهم کلمات پرکاربرد در رمز عبورها قرار دارند. زمانی هم که از آنها خواسته میشود که رمز عبورشان را عوض کنند یا یک رمز عبور جدید بسازند، اغلب یا حروف این کلمات را با اعداد عوض میکنند یا کاراکترهای شناخته شده خاصی مثل ! یا # را به ابتدا یا بخش پایانیشان اضافه میکنند.
همین موضوع باعث شده تا هکرها این الگوها را هم در ابزارهایشان بگنجانند و قدرت رمز عبورهای ساخته شده با آنها را کمتر کنند.
بهاشتراکگذاری و استفاده مجدد از رمز عبور
بسیاری از کاربران از یک رمز عبور یکسان در سایتها و پلتفرمهای مختلف استفاده میکنند تا بهخاطرسپردن آنها برایشان آسانتر شود. به عنوان مثال اگر رمز عبور فیسبوک یک کاربر هک شود، هکر با استفاده از آن میتواند سایت کاری او را هم هک کند.
بهاشتراکگذاری رمز عبور و استفاده مجدد از یک رمز عبور، راههای متعددی را در اختیار هکر قرار میدهد تا با استفاده از آنها بتواند یک سازمان را از طریق پرسنل هدف قرار دهد.
فرآیندهای مدیریت رمز عبور مناسب
دزدی و سو استفاده از رمز عبور از طریق روشهای مختلفی صورت میگیرد. یک مثال ملموس برای این روشها، زمانی است که یک کاربر از کامپیوتر شخصی خود برای دسترسی به منابع و ارتباط با سازمان استفاده میکند. ممکن است کامپیوترهای شخصی سطح امنیتی ضعیفی داشته باشند و این موضوع آنها را آسیبپذیر کند.
همچنین اگر یک کاربر از طریق گوشی هوشمند خود به ایمیل سازمان یا منابع آن دسترسی داشته باشد و گوشی هوشمند او امنیت مناسب و کنترل دسترسی نداشته باشد و سرقت شود، یک ریسک امنیتی بزرگ برای سازمانش به وجود میآید.
متأسفانه امنیت گوشیهای هوشمند چیزی است که سازمانها پس از وقوع حادثه به فکرش میافتند.
بهترین روشها برای ایمن کردن رمز عبورها
تا اینجا متوجه شدید که دلایل زیادی برای ایمن نبودن رمز عبورها وجود دارد؛ اما بهترین روشها برای ساخت و نگهداری از آنها چیست و گونه میتوان کاربران را تشویق کرد تا از این روشها استفاده کنند؟
به مرور زمان و با افزایش اطلاعات سازمانها در زمینه امنیت رمز عبورها، مراحل ساخت رمز عبور ایمن نیز به خصوص در سالهای اخیر پیشرفت کرده است.
ساخت رمز عبور ایمن
ساخت رمز عبوری ایمن، به چیزی فراتر از پرهیز از کاراکترها و رمز عبورهایی که به آسانی هک میشوند نیاز دارد. بر اساس توصیههای مؤسسه ملی فناوری و استانداردهای آمریکا، رمز عبور باید حداقل دارای 8 کاراکتر باشند و از کاراکترهای پشت سر هم مثل 1234 در آنها استفاده نشود. علاوه بر این، باید الزامات مربوط به پیچیدگی رمز عبور آسانتر شود تا کاربران بتوانند رمز عبوری بسازند که هم ایمن باشند و هم بتوانند آن را بهراحتی حفظ کنند.
خودداری از بهاشتراکگذاری رمز عبور و استفاده مجدد از آن
کاربران باید برای هر سایت و اپلیکیشن یک رمز عبور اختصاصی بسازند و از به اشتراک گذاشتن رمز عبورها خودداری کنند تا یک رمز عبور لو رفته سازمانشان را به خطر نیندازد. الزامی کردن ساخت حساب کاربری اختصاصی برای هر کاربر و منع کردن بهاشتراکگذاری رمز عبورها، مسئولیتپذیری و قابلیتهای ورود به سیستم را افزایش داده و امنیت سیستم را بهبود میبخشد.
رجوع به لیست رمز عبورهای هک شده برای تأیید رمز عبور جدید
پیش از پذیرش یک رمز عبور جدید یا تغییر آن، سیستمها باید به جدیدترین لیست رمز عبورهای هکشده مراجعه کنند و اگر رمز عبور جدید به نظرشان ناایمن رسید، به کاربر اطلاع دهند که آن را عوض کند.
استفاده از احراز هویت چندعاملی (MFA)
امنیت هر حساب کاربری میتواند با استفاده از احراز هویت چندعاملی افزایش پیدا کند. عامل دوم به بعد همیشه توانایی هکرها برای دسترسی به حسابهای کاربری را کاهش میدهد، حتی اگر بتوانند رمز عبور را هک کنند.
در گزارشی که اخیراً در مورد رمز عبورهای ضعیف منتشر شده، فاش شده است که 93 درصد رمز عبورهای هک شده از نظر طول و پیچیدگی با استانداردهای قانونی مربوط به رمز عبور مطابقت داشتهاند. این موضوع نشان میدهد که حتی با وجود پیروی از اصول بالا، اجبار به دنبالکردن یک خطمشی قدرتمند برای برقرار نگهداشتن امنیت رمز عبورها الزامی است.
اجرای یک خطمشی قدرتمند رمز عبور، راهکاری مؤثر برای حذف آسیبپذیریها
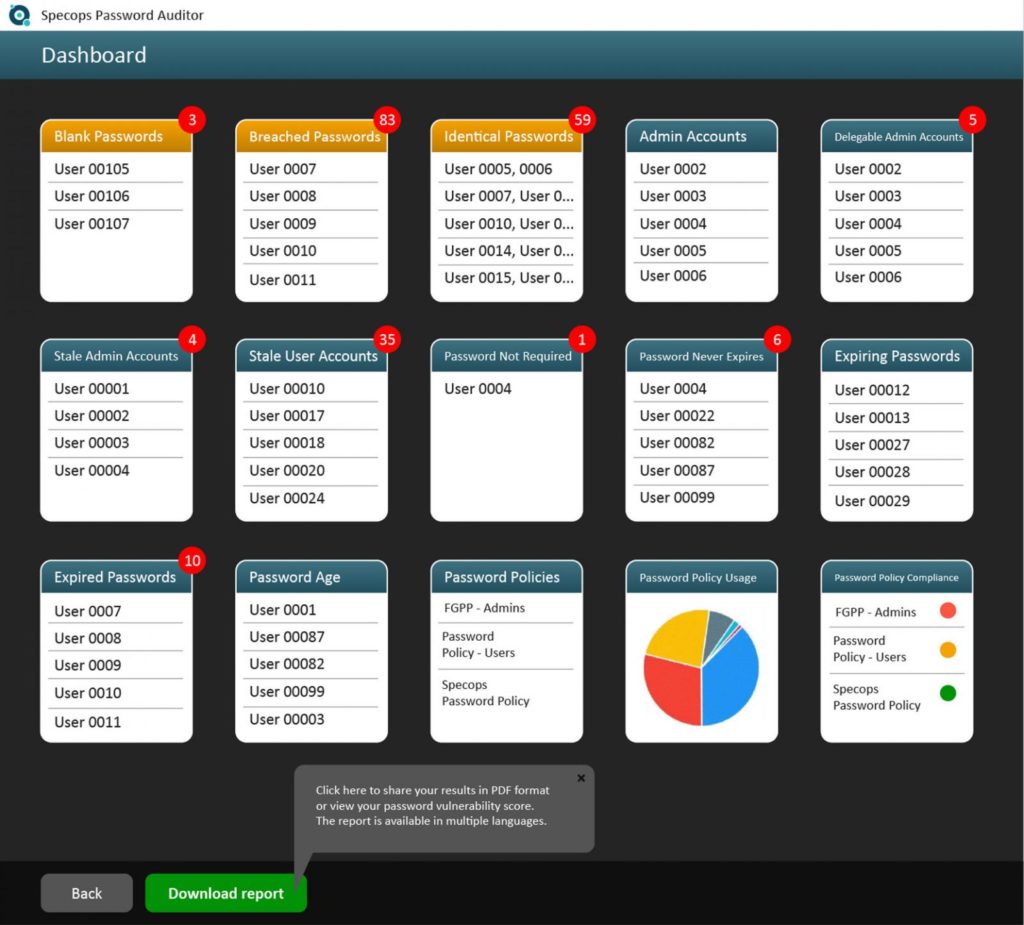
آیا وضعیت کلی سلامت رمز عبورهای سازمانتان را میدانید؟ برای چککردن سریع این وضعیت، میتوانید یک برنامه اسکن رایگان را دانلود و از آن برای اسکنکردن اکتیو دایرکتوری (Active Directory) خود استفاده کنید.
برای بررسی دقیقتر هم میتوانید از Specops Password Auditor کمک بگیرید. با استفاده از آن میتوانید اکتیو دایرکتوری خود را برای شناسایی رمز عبورهای ناسازگار و مشابه با 940 میلیون رمز عبور لو رفته اسکن کنید و یک گزارش رایگان read only بگیرید.
این کار دیدگاهی کلی از وضعیت رمز عبور کاربرانتان به شما میدهد و حفرههای امنیتی موجود در سازمان شما را شناسایی میکند.
با وجود ضرورت استفاده از دادههای بیومتریک و کلیدهای عبور (Pass keys)، رمز عبورها همچنان به عنوان یکی از اجزای کلیدی سیستمهای تجاری شناخته میشوند و به همین دلیل داشتن یک خطمشی ساخت رمز عبور ضروری است.
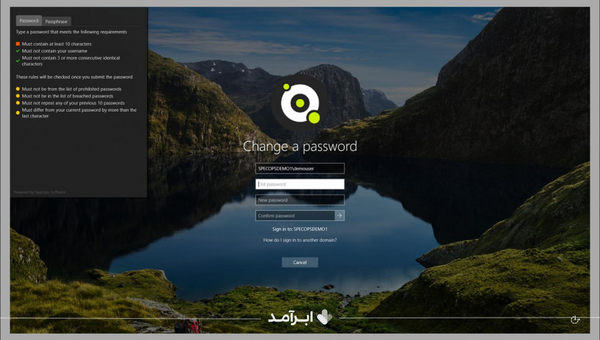
Specops Password Policy خطمشیهای رمز عبور استاندارد اکتیو دایرکتوری مایکروسافت را با استفاده از الگوهای مبتنی بر سازگاری، قوانین جامع ایجاد رمز عبور و محافظت در برابر رمز عبورهای لو رفته تقویت میکند. آخرین مورد، استفاده از بیش از 3 میلیارد رمز عبور لو رفته را در سازمان شما ممنوع میکند. برخط بودن این برنامه و بازخورد دادن آن، باعث میشود که کاربران هم بتوانند نیازمندیهای ساخت رمز عبور را مشاهده کنند.
امنیت رمز عبور کاربران نهایی را حفظ کنید
پشتیبانی از بهرهوری و ایمنی پرسنل همراه با حفظ اصول امنیت قدرتمند، میتواند چالشبرانگیز باشد، اما رمز عبورهای ناایمنی که با دیگران به اشتراک گذاشته میشوند و چند بار مورد استفاده قرار میگیرند، میتوانند تهدیدی مداوم و واقعی را برای سازمان شما ایجاد کنند.
ایمن کردن خطمشیهای رمز عبور با کمک ابزارهایی مثل Specops Password Policy امنیت محیط سازمانی و کاربران شما را حفظ میکند و نقاط آسیبپذیر آن را کاهش میدهد.
امنیت فضای ابری: امنیت دادهها روی فضای ابری چقدر است؟
12 موضوع ضروری در امنیت داده که باید در سال جدید از آن آگاه باشید.
این مقاله را به اشتراک بگذارید
مطالب مرتبط: