آنچه در این مقاله میخوانید
- فیشینگ چیست و چگونه کار میکند؟
- انواع حملات فیشینگ کداماند؟
- چگونه فیشینگ را تشخیص دهیم؟
- خطرات و خسارات فیشینگ چیست؟
- راهکارهای پیشگیری و محافظت در برابر فیشینگ
- در صورت افتادن در دام فیشینگ چه کنیم؟
- فیشینگ در عصر هوش مصنوعی
- سازمانها چگونه ریسک فیشینگ را کاهش دهند؟
- تفاوت فیشینگ با Spoofing و مهندسی اجتماعی چیست؟
- چگونه یک قدم جلوتر از فیشینگ بمانیم؟
- پرسشهای متداول درباره فیشینگ
پیامی دریافت میکنید که ظاهراً از بانک است: «حساب شما در حال مسدود شدن است؛ برای تأیید هویت روی این لینک کلیک کنید.» نام بانک درست است، متن غلط املایی ندارد و حتی صفحهای که باز میشود کاملاً واقعی به نظر میرسد. بااینحال، ممکن است همه اینها بخشی از یک حمله فیشینگ باشد. اگر بخواهیم خیلی ساده توضیح دهیم فیشینگ چیست، باید آن را نوعی کلاهبرداری دیجیتال بدانیم که مهاجم با جعل هویت یک فرد یا سازمان معتبر، شما را به انجام کاری به نفع خودش ترغیب میکند. این کار ممکن است وارد کردن رمز عبور، اطلاعات بانکی یا کد تأیید، بازکردن یک فایل یا حتی انتقال پول باشد.
مهاجم معمولاً بهجای شکستن مستقیم یک سیستم، از اعتماد، ترس، عجله یا کنجکاوی انسان سوءاستفاده میکند. به همین دلیل، شناخت فیشینگ فقط به پیدا کردن لینکهای عجیب محدود نمیشود. حملات جدید میتوانند ظاهر کاملاً حرفهای داشته باشند. در ادامه، انواع این حملات، نشانههای تشخیص، روشهای پیشگیری و اقداماتی را بررسی میکنیم که پس از یک اشتباه باید انجام دهید.
فیشینگ چیست و چگونه کار میکند؟
فیشینگ یعنی فردی خودش را جای یک شخص یا سازمان معتبر نظیر بانک، فروشگاه، مدیر شرکت، همکار، سرویس آنلاین یا هر منبع قابل اعتماد دیگری جا بزند تا شما را فریب داده و اطلاعات مهمتان را بگیرد. این اطلاعات میتواند رمز عبور، اطلاعات کارت بانکی یا کد تأیید باشد. مهاجم معمولاً از پیام، ایمیل، تماس یا یک سایت جعلی استفاده میکند تا شما فکر کنید با یک منبع واقعی روبهرو هستید. بنابراین اگر میپرسید فیشینگ یعنی چه یا کلاهبرداری فیشینگ چیست، پاسخ کوتاه، «فریبدادن کاربر با هویت یا سناریوی جعلی» است؛ نه لزوماً نفوذ مستقیم به دستگاه یا شبکه.
مهاجم در حمله فیشینگ دنبال چه چیزی است؟
هدف به سناریوی حمله بستگی دارد. مهاجم ممکن است بهدنبال رمز عبور، اطلاعات بانکی، کد تأیید، اطلاعات هویتی یا دسترسی به حساب ایمیل و شبکههای اجتماعی باشد. در محیط سازمانی، اطلاعات ورود یک کارمند میتواند برای دستیابی به سامانههای داخلی یا اجرای حملات بعدی استفاده شود. در برخی سناریوهای Business Email Compromise یا BEC نیز هدف اصلی متقاعد کردن کارمند برای پرداخت یک فاکتور جعلی، تغییر حساب مقصد یا انتقال پول است.
یک حمله فیشینگ معمولاً چه مراحلی دارد؟
جزئیات حملات فیشینگ میتواند با توجه به هدف مهاجم و روش اجرای حمله متفاوت باشد، اما بیشتر آنها از یک الگوی نسبتاً مشابه پیروی میکنند. مهاجم ابتدا هدف خود را انتخاب میکند، سپس با جعل هویت یک فرد یا سازمان معتبر، پیامی طراحی میکند که قربانی را به واکنش سریع وادار کند. این واکنش میتواند کلیک روی لینک، بازکردن فایل، اسکن QR Code، پاسخدادن به تماس یا وارد کردن اطلاعات در یک صفحه جعلی باشد.
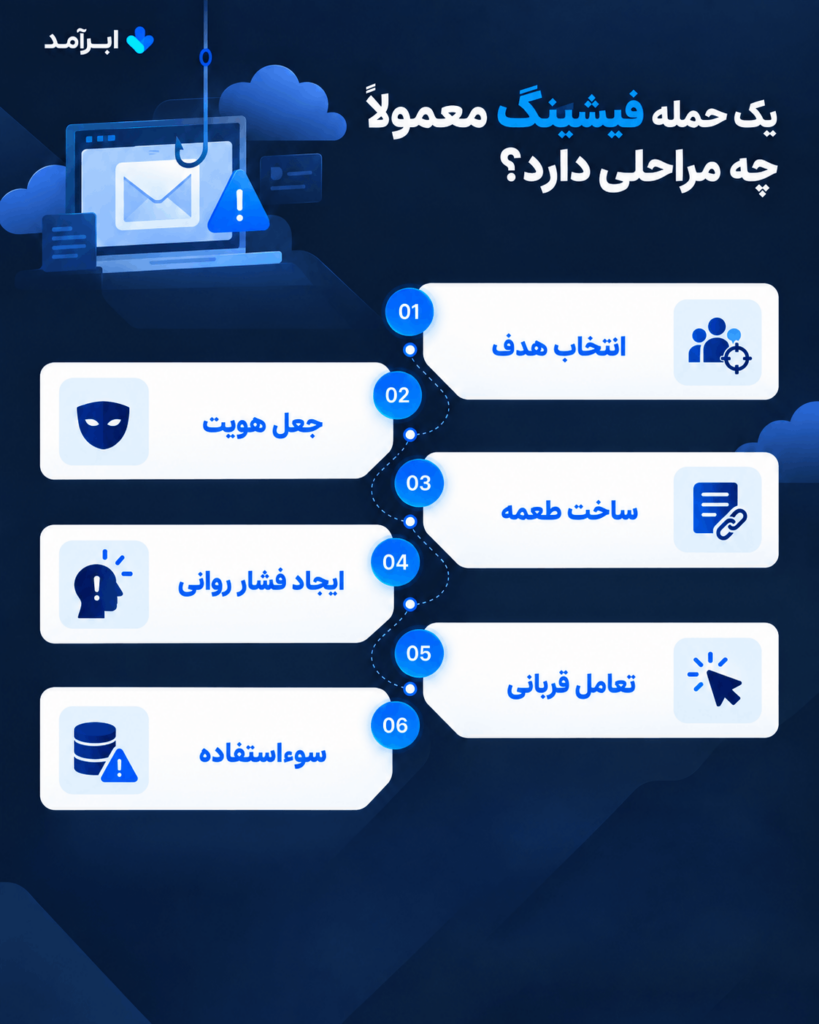
روند معمول یک حمله فیشینگ را میتوان اینگونه دید:
| مرحله | توضیحات |
| انتخاب هدف | مهاجم یک فرد، گروه یا تعداد زیادی کاربر را هدف میگیرد. |
| جعل هویت | هویت یک شرکت، همکار، مدیر یا سرویس معتبر تقلید میشود. |
| ایجاد طعمه | پیام، ایمیل، تماس، QR Code یا صفحه جعلی آماده میشود. |
| ایجاد فشار روانی | فوریت، ترس، اعتماد، کنجکاوی یا وعده پاداش به کار گرفته میشود. |
| تعامل قربانی | کاربر روی لینک کلیک میکند، فایل را باز کرده یا اطلاعات را ارسال میکند. |
| سوءاستفاده | اطلاعات سرقت شده یا مهاجم به حساب و سیستم دسترسی پیدا میکند. |
نقطه کلیدی اینجا است که مهندسی اجتماعی احساسات و رفتار انسان را هدف میگیرد. قربانی خودش اطلاعات صحیح را در اختیار مهاجم میگذارد. همین ویژگی باعث میشود فیشینگ بیش از آنکه به پیدا کردن یک ضعف فنی وابسته باشد، بر رفتار قربانی تکیه کند.
IBM نیز در توضیح این موضوع مینویسد:
«فیشینگ تهدیدی جدی است، چون بهجای آسیبپذیریهای فنی، از انسانها سوءاستفاده میکند.»
انواع حملات فیشینگ کداماند؟
حملات فیشینگ همیشه به یک شکل انجام نمیشوند. بعضی از آنها از طریق ایمیل، پیامک، تماس تلفنی، شبکههای اجتماعی یا QR Code اجرا میشوند و بعضی دیگر برای یک فرد یا سازمان خاص شخصیسازی میشوند. برای درک بهتر اینکه انواع فیشینگ چیست و چه تفاوتی با یکدیگر دارند، باید به کانال حمله و میزان هدفمند بودن آن توجه کرد.
مهمترین انواع حملات فیشینگ عبارتاند از:
فیشینگ ایمیلی یا Email Phishing
مهاجم ایمیلی میفرستد که ظاهراً از بانک، فروشگاه، سرویس آنلاین یا واحدی داخل سازمان آمده است. لینک ورود جعلی، فایل آلوده یا درخواست ارسال اطلاعات میتواند بخشی از پیام باشد.
فیشینگ تقلیدی یا Clone Phishing
در این روش، مهاجم یک ایمیل واقعی و قبلی را تقریباً به همان شکل بازسازی میکند، اما لینک یا فایل سالم آن را با نسخه مخرب جایگزین میکند. چون ظاهر و محتوای پیام برای کاربر آشنا است، تشخیص نسخه جعلی میتواند دشوارتر باشد.
فیشینگ هدفمند یا Spear Phishing
در Spear Phishing، پیام برای فرد یا سازمان مشخصی شخصیسازی میشود. مهاجم ممکن است از نام، سمت شغلی، همکاران یا اطلاعات عمومی قربانی استفاده کند تا پیام معتبرتر به نظر برسد.
فیشینگ مدیران ارشد یا Whaling
Whaling نوعی فیشینگ هدفمند است که مدیران ارشد، افراد دارای دسترسی مهم یا کسانی را هدف میگیرد که اختیار تصمیمهای مالی و حساس دارند.
فیشینگ پیامکی یا Smishing
اگر میپرسید فیشینگ پیامکی چیست، Smishing همان استفاده از SMS یا پیام متنی برای اجرای سناریوی فیشینگ است. پیام جعلی بسته پستی، مسدودی حساب یا پرداخت جریمه از نمونههای رایج این روش است.
فیشینگ تلفنی یا Vishing
در Vishing، فریب از طریق تماس یا پیام صوتی انجام میشود. فرد ممکن است خود را کارمند بانک، پشتیبانی یا حتی یکی از همکاران قربانی معرفی کند و درخواست اطلاعات یا اقدام فوری داشته باشد.
فیشینگ در شبکههای اجتماعی
حسابهای جعلی پشتیبانی، پیام مستقیم، تبلیغات یا پروفایلهایی که هویت افراد و برندها را تقلید میکنند نیز میتوانند برای هدایت کاربر به صفحات جعلی یا دریافت اطلاعات استفاده شوند.
Quishing یا فیشینگ با QR Code
در Quishing، لینک مخرب در یک QR Code قرار میگیرد. QR جعلی ممکن است در ایمیل، تصویر در فضای مجازی یا حتی روی یک برچسب فیزیکی قرار گرفته باشد.
چگونه فیشینگ را تشخیص دهیم؟
تشخیص فیشینگ همیشه با دیدن یک نشانه واضح ممکن نیست. یک پیام مشکوک ممکن است بدون غلط املایی نوشته شده باشد، نام و اطلاعات واقعی شما را داشته باشد و حتی به سایتی با ظاهر کاملاً حرفهای هدایت کند. به همین دلیل، بهتر است بهجای تکیه بر یک علامت، چند عامل را همزمان بررسی کنید؛ از آدرس فرستنده و دامنه گرفته تا محتوای درخواست، لینکها، فایلهای پیوست و میزان فوریتی که پیام ایجاد میکند. مهمتر از همه، درخواستهای حساس یا غیرمنتظره را پیش از انجام، از یک مسیر مستقل تأیید کنید.
در ادامه، مهمترین نشانههایی را بررسی میکنیم که میتوانند به تشخیص پیام، لینک یا سایت فیشینگ کمک کنند:
- آدرس فرستنده و دامنه را بررسی کنید: فقط نام نمایشی فرستنده را نبینید. آدرس کامل ایمیل و دامنه سایت را بررسی کنید. تغییر یک حرف، جایگزینی عدد 0 با حرف انگلیسی O یا استفاده از دامنهای شبیه دامنه اصلی میتواند بخشی از جعل هویت باشد.
- مراقب ایجاد حس فوریت، ترس یا فشار باشید: «تا ده دقیقه دیگر حساب شما بسته میشود» یا «فاکتور باید همین حالا پرداخت شود»، نمونههایی از فشار روانی هستند. هدف این است که قبل از بررسی صحت پیام، واکنش نشان دهید.
- لینک، فایل و QR Code را قبل از بازکردن بررسی کنید: در رایانه میتوانید قبل از کلیک، مقصد بسیاری از لینکها را مشاهده کنید. فایل غیرمنتظره یا QR ناشناس را نیز صرفاً بهدلیل ظاهر حرفهای باز نکنید. برای پیام غیرمنتظره، رفتن مستقیم به سایت یا اپ رسمی امنتر از استفاده از لینک داخل پیام است.
- درخواست اطلاعات حساس را جدی بگیرید: درخواست رمز عبور، کد تأیید، اطلاعات کارت، انتقال وجه یا نصب یک برنامه باید حساسیت شما را بالا ببرد؛ بهخصوص زمانی که چنین درخواستی با روند معمول آن سازمان سازگار نیست.
- ظاهر حرفهای پیام را نشانه امنبودن ندانید: غلط املایی میتواند هشدار باشد، اما نبود آن اعتبار پیام را اثبات نمیکند. نام واقعی شما نیز ممکن است از منابع عمومی یا اطلاعات افشا شده به دست آمده باشد. حتی وجود HTTPS بهتنهایی نشان نمیدهد که یک سایت معتبر یا قابل اعتماد است؛ یک سایت فیشینگ نیز میتواند از HTTPS استفاده کند.
- درخواست را از یک مسیر مستقل تأیید کنید: اگر پیام از بانک آمده است، اپ رسمی را جداگانه باز کنید. اگر مدیرتان درخواست انتقال پول دارد، از شماره یا کانالی که از قبل میشناسید صحت درخواست را بررسی کنید. روی اطلاعات تماس همان پیام مشکوک برای اعتبارسنجی تکیه نکنید.
خطرات و خسارات فیشینگ چیست؟
موفقیت یک حمله فیشینگ میتواند از سرقت یک حساب شخصی تا ایجاد دسترسی اولیه به محیط یک سازمان پیامد داشته باشد. میزان خسارت به نوع اطلاعاتی که در اختیار مهاجم قرار گرفته، سطح دسترسی حساب قربانی و سرعت واکنش پس از حمله بستگی دارد. در بعضی موارد، فیشینگ فقط یک حساب را درگیر میکند؛ اما در سناریوهای جدیتر، همان حساب میتواند نقطه شروع حملات دیگری باشد.
پیامدهای فیشینگ برای کاربران
سرقت حساب، زیان مالی، سرقت هویت، از دست دادن اطلاعات و سوءاستفاده از ایمیل یا حساب شبکه اجتماعی از پیامدهای احتمالی است. برای مثال، اگر مهاجم به ایمیل کاربر دسترسی پیدا کند، ممکن است از آن برای بازیابی رمز سایر حسابها یا جمعآوری اطلاعات بیشتر استفاده کند. همچنین حساب تصاحبشده میتواند برای ارسال پیامهای جعلی به دوستان، همکاران یا مخاطبان قربانی به کار رود و دامنه حمله را گسترش دهد.
پیامدهای فیشینگ برای سازمانها
سرقت Credential یا اطلاعات ورود میتواند به نشت داده، BEC، نصب بدافزار، باجافزار و اختلال عملیاتی منجر شود. دسترسی به یک حساب سازمانی همچنین ممکن است برای مشاهده اطلاعات داخلی، جعل هویت کارمند یا اجرای حملات بعدی استفاده شود. میزان خسارت به سطح دسترسی حساب کارمند یا مدیر قربانی، نوع اطلاعات در دسترس و کنترلهای امنیتی سازمان بستگی دارد؛ بنابراین هر حمله فیشینگ الزاماً به رخنه گسترده تبدیل نمیشود، اما میتواند نقطه شروع یک حادثه امنیتی جدی باشد.
راهکارهای پیشگیری و محافظت در برابر فیشینگ
پیشگیری از فیشینگ فقط به این محدود نمیشود که کاربر بتواند یک پیام جعلی را تشخیص دهد. بسیاری از حملات امروزی میتوانند ظاهر حرفهای و قابل اعتمادی داشته باشند، بنابراین بهتر است چند لایه محافظتی در کنار یکدیگر قرار بگیرند. بخشی از این دفاع به رفتار کاربر مربوط است؛ مانند بررسی درخواستهای حساس و استفاده نکردن از لینکهای مشکوک. بخش دیگر نیز به کنترلهای فنی مانند رمزهای منحصربهفرد، احراز هویت چند عاملی و بهروزرسانی نرمافزارها مربوط میشود. ترکیب این اقدامات میتواند احتمال موفقیت حمله را کاهش دهد و در صورت وقوع اشتباه نیز از شدت پیامدهای آن کم کند.
مهمترین راهکارهای پیشگیری و محافظت در برابر فیشینگ عبارتاند از:
توقف پیش از انجام کار: فوریت یکی از ابزارهای اصلی مهاجم است. اگر پیام شما را برای پرداخت، ورود یا ارسال اطلاعات تحت فشار قرار میدهد، چند ثانیه توقف کنید و قبل از اقدام، فرستنده و درخواست را بررسی کنید.
عدم استفاده از لینک داخل پیام برای ورود به حساب کاربری: برای پیامهای غیرمنتظره، آدرس شناختهشده سرویس را مستقیماً در مرورگر باز کنید یا از اپ رسمی استفاده کنید. به این ترتیب، وابستگی شما به لینکی که مهاجم کنترل میکند کمتر میشود.
تایید درخواستهای حساسرا از کانالهای مورد تایید: درخواست انتقال وجه، تغییر شماره حساب، ارسال اطلاعات محرمانه یا تغییر رمز را از طریق یک کانال مورد اعتماد، نظیر تماس تلفنی یا بررسی حساب کاربری از داخل سایت تأیید کنید.
استفاده از رمز عبور منحصربهفرد برای هر حساب: اگر یک رمز در چند سرویس استفاده شده باشد، افشای آن در یک حساب میتواند حسابهای دیگر را هم در معرض خطر قرار دهد. در نتیجه باید برای هر برنامه از رمز مجزا استفاده کنید.
استفاده از نرم افزار مدیریت رمز عبور (Password Manager): نرم افزار مدیریت رمز عبور میتواند رمزهای طولانی و متفاوت برای حسابها بسازد و آنها را در یک مخزن رمزنگاریشده نگه دارد. در عین حال، خود نرم افزار مدیریت رمز عبور نیز باید با روش احراز هویت مناسب محافظت شود.
فعالسازی احراز هویت چند عاملی: احراز هویت چندعاملی یا MFA یک لایه امنیتی اضافه به فرایند ورود اضافه میکند؛ یعنی حتی اگر مهاجم رمز عبور شما را از طریق فیشینگ به دست آورد، برای ورود به حساب به عامل دیگری نیز نیاز دارد.
بهروزرسانی سیستمعامل، مرورگر و ابزارهای امنیتی: بهروزرسانیها آسیبپذیریهای شناختهشده را برطرف میکنند. این موضوع مخصوصاً زمانی اهمیت دارد که لینک یا فایل مخرب تلاش کند علاوه بر فریب کاربر، از یک ضعف نرمافزاری نیز سوء استفاده کند.
برای سازمانهایی که بخشی از زیرساخت خود را در فضای ابری اجرا میکنند، پیشگیری از فیشینگ فقط یکی از اجزای امنیت است. کنترل دسترسی، مدیریت هویت، بهروزرسانی سرویسها و پایش فعالیتهای مشکوک نیز اهمیت دارند. در مطالب امنیت ابری چیست؟ و راهکارهای بالا بردن امنیت در رایانش ابری میتوانید با سایر اقداماتی که برای کاهش ریسکهای امنیتی این محیطها کاربرد دارند آشنا شوید.
در صورت افتادن در دام فیشینگ چه کنیم؟
اگر روی لینک فیشینگ کلیک کردیم چه کنیم؟ پاسخ به این سؤال به کاری که بعد از کلیک انجام دادهاید، بستگی دارد. سرعت واکنش اهمیت دارد، اما اقدامات باید متناسب با نوع اطلاعات افشا شده باشد.
اگر فقط روی لینک کلیک کردهاید
کلیک روی لینک بهتنهایی الزاماً به معنی هکشدن نیست. اگر صفحهای باز شده است، اطلاعاتی وارد نکنید و فایل دانلود شده را اجرا نکنید. صفحه را ببندید، وضعیت دانلودها را بررسی کنید و مرورگر و سیستم را بهروز نگه دارید. اگر رفتار مشکوکی مشاهده میکنید یا فایل ناشناسی اجرا شده است، بررسی امنیتی جدیتری لازم است.
اگر رمز عبور یا اطلاعات ورود را وارد کردهاید
از یک مسیر معتبر وارد حساب شوید و فوراً رمز را تغییر دهید. نشستهای فعال ناشناس را در صورت امکان ببندید و احراز هویت چند عاملی را فعال کنید. اگر همان رمز را جای دیگری نیز استفاده کردهاید، آن حسابها را هم با رمزهای متفاوت بهروزرسانی کنید.
اگر اطلاعات بانکی وارد کردهاید
فوراً از مسیر رسمی با بانک یا مؤسسه مالی تماس بگیرید و موضوع را گزارش کنید. تراکنشها را بررسی کنید و اقدامات پیشنهادی بانک برای مسدود کردن کارت، حساب یا ابزار پرداخت در معرض خطر را انجام دهید.
اگر حساب یا دستگاه سازمانی درگیر شده است
اگر حساب یا دستگاه سازمانی درگیر شده است، موضوع را هرچه سریعتر به تیم فناوری اطلاعات یا امنیت گزارش دهید. از حذف پیامها، پاککردن فایلها یا بازنشانی دستگاه بدون هماهنگی خودداری کنید، چون این موارد ممکن است برای بررسی حادثه مهم باشند. تیم فنی پس از ارزیابی وضعیت میتواند درباره قطع دسترسی دستگاه، خروج از نشستهای فعال، تغییر اطلاعات ورود و بررسی میزان گسترش حمله تصمیم بگیرد.
اگر سرویسهای سازمان روی زیرساخت ابری اجرا میشوند، امنیت آنها نیز به نحوه مدیریت دسترسی، هویت، پیکربندی و پایش وابسته است. در مطلب آیا رایانش ابری امن است؟ این موضوع با جزئیات بیشتری بررسی شده است.
فیشینگ در عصر هوش مصنوعی
هوش مصنوعی ساخت پیامهای فیشینگ را سریعتر و سادهتر کرده است. مهاجم میتواند در مدت کوتاهی پیامهایی طبیعی و شخصیسازیشده تولید کند، لحن یک فرد مشخص را تقلید کند و حتی از صدای جعلی، تصاویر ساختگی یا Deepfake برای باورپذیر کردن حمله استفاده کند. این حملات نیز لزوماً به یک کانال محدود نمیشوند و ممکن است ترکیبی از ایمیل، پیامک و تماس تلفنی باشند. بنابراین ظاهر حرفهای، لحن آشنا یا حتی صدایی شبیه فرد شناختهشده دیگر بهتنهایی معیار قابل اتکایی برای اصالت پیام نیست.
به نقل از Norton:
«هوش مصنوعی میتواند رفتار آنلاین افراد را تحلیل کند و بهصورت خودکار ایمیلهای فیشینگ هدفمند، شخصیسازیشده و بدون خطا تولید کند.»
سازمانها چگونه ریسک فیشینگ را کاهش دهند؟
کاهش ریسک فیشینگ در سازمان فقط به آموزش کارکنان و توانایی آنها برای تشخیص پیامهای جعلی وابسته نیست. سازمان باید چند لایه دفاعی را همزمان در نظر بگیرد؛ از آموزش و شبیهسازی مستمر فیشینگ و ایجاد مسیر ساده برای گزارش پیامهای مشکوک گرفته تا استفاده از راهکارهای امنیت ایمیل (Email Security)، احراز هویت چند عاملی، اصل حداقل دسترسی، پایش رخدادها و داشتن برنامه مشخص برای پاسخگویی به حادثه. در بخش ایمیل نیز استانداردهایی مانند SPF، DKIM و DMARC میتوانند جعل پیام با استفاده از دامنه سازمان را دشوارتر کنند، اما بهتنهایی مانع همه روشهای فیشینگ نمیشوند.
راهکارهایی مانند سرویس IPS/IDS، سرویس WAF و سرویس Backup نیز هرکدام در بخشی از امنیت، شناسایی تهدید یا تابآوری زیرساخت نقش دارند. البته این سرویسها راهکار مستقیم مقابله با فیشینگ نیستند، بلکه در کنار کنترلهای هویتی، امنیت ایمیل و فرایندهای پاسخگویی به حادثه میتوانند به محدودکردن پیامدهای یک حمله کمک کنند. اطلاعات بیشتر درباره این راهکارها در وبسایت ابرآمد مطالعه کنید.

تفاوت فیشینگ با Spoofing و مهندسی اجتماعی چیست؟
این سه مفهوم به هم مرتبطاند، اما مترادف نیستند. به زبان ساده، معنی فیک در فضای مجازی «جعلی» یا «غیرواقعی» است؛ Spoofing مشخصاً به جعل هویت یا مبدأ اشاره دارد، در حالی که فیشینگ یک سناریوی فریب برای وادار کردن قربانی به اقدامی اشتباه است.
تفاوت این مفاهیم را میتوان اینگونه خلاصه کرد:
| مفهوم | معنی |
| Phishing | فریب قربانی برای کلیک، افشای اطلاعات، پرداخت یا انجام اقدام دیگر |
| Spoofing | جعل فرستنده، شماره، دامنه، URL یا هویت |
| Social Engineering | مفهوم گستردهتر دستکاری رفتار انسان (فیشینگ یکی از روشهای آن است.) |
چگونه یک قدم جلوتر از فیشینگ بمانیم؟
تشخیص حملات جدید بیش از پیدا کردن یک غلط املایی یا ظاهر نامناسب به راستیآزمایی وابسته است. برای درک بهتر اینکه فیشینگ چیست، باید آن را نه صرفاً یک «لینک جعلی»، بلکه تلاشی برای هدایت تصمیم شما در لحظهای از اعتماد، عجله یا ترس بدانیم. بنابراین عادت به بررسی فرستنده، باز کردن مستقیم سایت رسمی و تأیید درخواستهای حساس از کانالی مستقل، احتمال موفقیت این حملات را کاهش میدهد. کنترلهایی مانند رمز منحصربهفرد و احراز هویت دو مرحلهای در برابر فیشینگ نیز لایه دیگری از محافظت ایجاد میکنند. آموزش، کنترل هویت و دسترسی، پایش و واکنش سریع باید کنار یکدیگر قرار بگیرند تا هم احتمال حمله موفق کاهش پیدا کند و هم خسارت یک خطا محدود بماند.
پرسشهای متداول درباره فیشینگ
آیا هر پیام یا ایمیل مشکوکی فیشینگ است؟
خیر؛ پیام ناخواسته میتواند Spam یا صرفاً یک پیام نامعتبر باشد. فیشینگ مشخصاً با هدف فریب و ایجاد یک اقدام زیانبار مانند افشای اطلاعات، پرداخت پول یا باز کردن محتوای مخرب انجام میشود.
آیا سایت دارای HTTPS میتواند فیشینگ باشد؟
بله؛ HTTPS بهتنهایی معتبر یا قابل اعتماد بودن صاحب سایت را تضمین نمیکند و یک سایت جعلی نیز میتواند از آن استفاده کند.
آیا احراز هویت دو مرحلهای جلوی فیشینگ را میگیرد؟
احراز هویت دو مرحلهای ریسک تصاحب حساب را کاهش میدهد، اما تضمین کامل نیست.
آیا فقط کلیک روی لینک فیشینگ باعث هک شدن میشود؟
خیر؛ کلیک بهتنهایی لزوماً به معنی نفوذ نیست. خطر به صفحه مقصد، آسیبپذیریهای دستگاه و کار بعدی شما بستگی دارد. وارد کردن اطلاعات، اجرای فایل یا نصب نرمافزار میتواند خطر را بیشتر کند.
پیام فیشینگ چیست؟
پیام فیشینگ پیامی جعلی است که با تقلید از یک فرد یا سازمان معتبر تلاش میکند شما را به کلیک، ارسال اطلاعات، پرداخت پول، بازکردن فایل یا انجام اقدام دیگری به نفع مهاجم ترغیب کند.
این مقاله را به اشتراک بگذارید
به این مطلب امتیاز دهید
مطالب مرتبط: