آشنایی با هدف زمان بازیابی (RTO) و هدف نقطه بازیابی (RPO)

آشنایی با هدف زمان بازیابی (RTO) و هدف نقطه بازیابی (RPO)

هدف زمان بازیابی (RTO) حداکثر مدتی است که کسب‌وکار می‌تواند پس از قطعی سیستم بدون آسیب جدی ادامه دهد، و هدف نقطه بازیابی (RPO) بیشترین مقدار داده‌ای است که در اثر اختلال می‌توان از دست داد بدون آنکه عملکرد کلی سازمان دچار بحران شود.
یادگیری عمیق

یادگیری عمیق (Deep Learning) به زبان ساده

یادگیری عمیق در حال دگرگون‌سازی روشی‌ست که ماشین‌ها داده‌های پیچیده را می‌فهمند، می‌آموزند و با آن‌ها تعامل می‌کنند. این امر کامپیوترها را قادر می‌سازد تا به‌طور خودکار الگوها را در حجم عظیمی از داده‌های بدون ساختار کشف کرده و تصمیماتی آگاهانه اتخاذ کنند.
یادگیری ماشین به‌عنوان سرویس (MLaaS) چگونه کار می‌کند؟

یادگیری ماشین به‌عنوان سرویس (MLaaS) چگونه کار می‌کند؟

یادگیری ماشین به‌عنوان سرویس یا MLaaS به مجموعه‌ای از خدمات گفته می‌شود که ابزارهای یادگیری ماشین را از‌ طریق خدمات رایانش ابری ارائه می‌دهد. ارائه‌دهندگان این خدمات ابزارهایی مانند یادگیری عمیق، دیداری‌سازی داده، تحلیل پیشگویانه، سیستم‌های تشخیص و… را فراهم می‌کنند. MLaaS می‌تواند دغدغه‌های زیرساختی را نیز رفع کند.
امبدینگ (Embedding) چه نقشی در یادگیری ماشین دارد؟

امبدینگ (Embedding) چه نقشی در یادگیری ماشین دارد؟

امبدینگ فرآیندی است که طی آن داده‌هایی مانند متن، تصویر یا صوت به بردارهای عددی معنادار تبدیل می‌شوند، به‌گونه‌ای که روابط و شباهت‌های مفهومی میان آن‌ها حفظ شود. این بردارها به مدل‌های یادگیری ماشین و سامانه‌های جست‌وجوی معنایی کمک می‌کنند تا داده‌های مشابه را شناسایی کرده و تحلیل دقیق‌تری از محتوا انجام دهند.
مدل زبانی بزرگ (LLM) چیست؟

مدل زبانی بزرگ (LLM) چیست؟

مدل‌های زبانی بزرگ نوعی برنامه از هوش مصنوعی هستند که می‌توانند متن را در کنار انجام وظایف دیگر تشخیص دهند و تولید کنند. این مدل‌ها از مجموعه‌های عظیمی از داده آموزش می‌بینند و از همین رو نام «بزرگ» را به خود گرفته‌اند. مدل‌های زبانی بزرگ بر پایه یادگیری ماشینی و به‌طور خاص نوعی از شبکه عصبی به نام مدل ترنسفورمر ساخته شده‌اند.
سرویس SSE یا همان سرویس امنیتی لبه چیست؟

سرویس SSE یا همان سرویس امنیتی لبه چیست؟

طبق تعریف گارتنر سرویس لبه امنیتی (Security Service Edge) یا به‌اختصار سرویس SSE به همگرایی سرویس‌های امنیت شبکه اطلاق می‌شود که از طریق پلتفرمی ابری با ساختاری تخصصی ارائه می‌شود. این سرویس بخشی از چارچوب دسترسی سرویس لبه امن (SASE) در‌نظر گرفه می‌شود که ساختارش به خدمات امنیتی اختصاص داده شده است.
فناوری فریب (Deception Technology) چیست؟

فناوری فریب (Deception Technology) چیست؟

فناوری فریب یا Deception Technology به دسته‌ای از راهکارهای امنیت سایبری گفته می‌شود که با نرخ پایین هشدارهای نادرست، تهدیدات را زودهنگام شناسایی می‌کند. این فناوری تله‌هایی را در کنار دارایی‌های شبکه می‌گذارد و به محض آنکه مهاجم با تله‌ای روبه‌رو شود جمع‌آوری اطلاعات را آغاز کرده و از این اطلاعات در راستای هشدار‌دهی با دقت بالا استفاده می‌کند.
تانلینگ (Tunneling) در شبکه به چه معناست؟

تانلینگ (Tunneling) در شبکه به چه معناست؟

در شبکه‌های کامپیوتری تونل‌ها روشی برای انتقال داده در سراسر شبکه‌ با استفاده از پروتکل‌هایی‌اند که شبکه از آن پروتکل‌ها پشتیبانی نمی‌کند. این روش برای انتقال امن داده‌ها بین شبکه‌های مختلف و عبور از محدودیت‌های شبکه‌ای به‌ویژه در شبکه‌های خصوصی مجازی (VPN) استفاده می‌شود تا ارتباطی امن و رمزگذاری‌شده بین کاربران و سرورها برقرار شود.
فناوری اطلاعات در سایه (Shadow IT) چیست؟

فناوری اطلاعات در سایه (Shadow IT) چیست؟

فناوری اطلاعات در سایه یا Shadow IT اصطلاحی است مخصوص زمانی که کارکنان بدون اطلاع یا مجوز بخش‌های فناوری اطلاعات از برنامه‌های کاربردی SaaS استفاده می‌کنند و یا به آنها دسترسی دارند. به‌طور کلی برنامه‌ای که خارج از سیاست‌های فناوری اطلاعات سازمان استفاده شود، می‌تواند حامل خطرات جدی مانند نشت داده‌ها برای افراد و سازمان‌ها باشد.
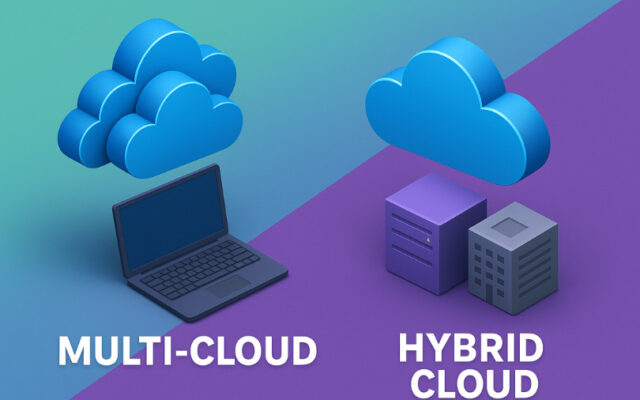
مقایسه رایانش چند ابری (Multi-Cloud) با رایانش ابر ترکیبی (Hybrid Cloud)

مقایسه رایانش چند ابری (Multi-Cloud) با رایانش ابر ترکیبی (Hybrid Cloud)

رایانش ابر ترکیبی، ترکیبی از ابر خصوصی و عمومی است که کنترل و امنیت بیشتری فراهم می‌کند، در حالی‌که رایانش چند ابری از چند ابر عمومی برای توزیع بار کاری و کاهش وابستگی بهره می‌برد. کسب‌وکارهای خرد اغلب با ساختار چند ابری شروع می‌کنند که مقرون‌به‌صرفه‌تر و منعطف‌تر است.
۳ رویکرد CIOها برای حاکمیت داده‌های غیرساختاریافته

۳ رویکرد CIOها برای حاکمیت داده‌های غیرساختاریافته

داده‌های غیرساختاریافته (Unstructured Data) تقریباً ۹۰٪ از داده‌های سازمانی را تشکیل می‌دهند که شامل اسناد، ویدیوها، تصاویر، ایمیل‌ها، داده‌های حسگرها و محتوای رسانه‌های اجتماعی می‌شود. داده‌های ساختاریافته (Structured Data) در پایگاه داده‌ها به‌طور منظم ذخیره می‌شوند اما سازماندهی و استخراج اطلاعات از داده‌های غیرساختاریافته دشوار است.
پیشگیری از تهدیدات هویتی

چرا پیشگیری از تهدیدات هویتی (ITP) مهم است؟

پیشگیری از تهدیدات هویتی، چارچوب امنیتی‌ای است که برای خنثی‌سازی حملات هویتی قبل از وقوع طراحی شده است. این روش، برخلاف سیستم‌های سنتی که پس از اعطای دسترسی به شناسایی نفوذ می‌پردازند، اساساً امکان ورود مهاجمان را مسدود می‌کند و با تغییر رویکرد از «پذیرش احتمال نقض» به «جلوگیری قطعی از نقض» سیستم کنترل دسترسی را تقویت می‌کند.