آنچه در این مقاله میخوانید
- باجافزار چیست؟
- باجافزار چگونه از قربانی اخاذی میکند؟
- تفاوت باجافزار با ویروس و سایر بدافزارها چیست؟
- باجافزار چگونه وارد سیستم میشود؟
- حمله باجافزاری چگونه پیش میرود؟
- انواع باجافزار و شیوههای اخاذی
- نشانههای آلودگی به باجافزار چیست؟
- اگر به باجافزار آلوده شدیم چه کنیم؟
- آیا باید باج را پرداخت کنیم؟
- آیا فایلهای رمزگذاریشده قابل بازیابی هستند؟
- چگونه از حملات باجافزاری جلوگیری کنیم؟
- چه نوع بکاپی به مقابله با باجافزار کمک میکند؟
- سوالات متداول درباره باجافزار
باجافزار یا Ransomware نوعی بدافزار (Malware) با هدف اخاذی از افراد و سازمانها است. این بدافزار میتواند فایلها را رمزگذاری کند یا دسترسی به دستگاه یا سیستم را مسدود کند. در برخی حملات نیز مهاجم با سرقت دادهها، قربانی را به انتشار اطلاعات حساس تهدید میکند. در این نوع حمله، مهاجم در ازای بازگرداندن دسترسی، ارائه کلید رمزگشایی یا منتشرنکردن اطلاعات، از قربانی درخواست باج میکند.
باجافزار چیست؟
باجافزار برنامه یا کد مخربی است که پس از ورود به یک دستگاه یا شبکه، شرایطی ایجاد میکند که قربانی برای دسترسی دوباره به اطلاعات یا جلوگیری از پیامدهای دیگر حمله، تحت فشار قرار گیرد. این فشار همیشه به معنای رمزگذاری فایلها نیست؛ برخی باجافزارها دستگاه را قفل میکنند و در برخی حملات مهاجمان پیش از رمزگذاری، اطلاعات حساس را نیز سرقت میکنند.
در نتیجه، تعریف امروزی Ransomware فقط به «بدافزاری که فایلها را قفل میکند.» محدود نمیشود. هدف اصلی مهاجم ایجاد اهرمی برای اخاذی است؛ چه به واسطهی از دسترس خارجکردن اطلاعات و چه از طریق تهدید به افشای آنها.
به نقل از مایکروسافت:
باجافزار نوعی بدافزار است که دادهها را رمزگذاری میکند و برای رمزگشایی آنها درخواست باج دارد.
باجافزار چگونه از قربانی اخاذی میکند؟
یکی از رایجترین روشها، رمزگذاری فایلها است. در این حالت فایلها همچنان روی سیستم وجود دارند، اما بدون کلید مناسب قابل استفاده نیستند. مهاجم سپس از قربانی میخواهد در ازای دریافت کلید رمزگشایی مبلغی پرداخت کند. در نوع دیگری از حمله، دسترسی کاربر به کل دستگاه یا بخشی از سیستم مسدود میشود. ممکن است قربانی پس از روشنکردن دستگاه تنها صفحهای حاوی پیام درخواست باج ببیند و نتواند مانند حالت عادی از سیستم استفاده کند.
در حملات جدیدتر، مهاجمان ممکن است پیش از رمزگذاری یا مختلکردن سیستم، نسخهای از اطلاعات سازمان را سرقت کنند. سپس علاوه بر محدودکردن دسترسی، قربانی را تهدید میکنند که در صورت پرداختنشدن باج، اطلاعات محرمانه را منتشر خواهند کرد. این روش فشار بیشتری بر قربانی وارد میکند، زیرا حتی داشتن نسخه پشتیبان لزوماً خطر افشای اطلاعات سرقتشده را از بین نمیبرد.
در زبان عمومی گاهی از عبارت «ویروس باجگیر» یا «ویروس باجافزار» استفاده میشود. این عبارت برای انتقال مفهوم قابل فهم است، اما از نظر فنی دقیق نیست؛ زیرا باجافزار زیرمجموعه بدافزارها است و هر باجافزاری الزاماً یک Virus محسوب نمیشود.
پیامدهای جانبی باج افزارها
پیامد حمله نیز فقط محدود به چند فایل قفلشده نیست. در یک کسبوکار، از دسترس خارجشدن اطلاعات یا سرویسها میتواند فعالیت کارکنان، ارائه خدمات، فروش یا سایر فرایندهای عملیاتی را متوقف کند. علاوه بر آن، سازمان ممکن است با هزینه بازیابی سیستمها، اختلال طولانیمدت و در صورت سرقت اطلاعات، خطر افشای دادهها مواجه شود.
تفاوت باجافزار با ویروس و سایر بدافزارها چیست؟
باجافزار، ویروس و بدافزار اصطلاحات یکسانی نیستند. بدافزار اصطلاحی کلی برای نرمافزارهای مخرب است و دستههای مختلفی از تهدیدها را شامل میشود.
| مفهوم | تعریف | ویژگی اصلی | ارتباط با باجافزار |
| بدافزار | هر نرمافزار یا کدی که با هدف مخرب طراحی شده باشد. | شامل طیف گستردهای از تهدیدهای سایبری است. | باجافزار یکی از انواع بدافزار است. |
| ویروس | نوعی بدافزار که معمولاً با آلودهکردن فایل یا برنامه دیگر تکثیر میشود. | قابلیت تکثیر و انتقال از طریق فایل یا برنامه آلوده را دارد. | باجافزار برای باجافزار بودن نیازی به رفتار ویروسی و تکثیرشدن به این شکل ندارد. |
| باجافزار | بدافزاری که با ایجاد محدودیت در دسترسی به سیستم یا داده، یا تهدید به افشای اطلاعات، از قربانی اخاذی میکند. | هدف اصلی آن ایجاد اهرم فشار برای دریافت باج است. | زیرمجموعه Malware است، اما لزوماً Virus نیست. |
بنابراین اگرچه عبارتهایی مانند «ویروس ransomware» یا «ویروس باج افزار چیست» در جستوجوهای کاربران رایج هستند، اصطلاح دقیقتر برای Ransomware، «باج افزار» است.
باجافزار چگونه وارد سیستم میشود؟
ورود باجافزار میتواند از مسیرهای مختلفی اتفاق بیفتد و همیشه نتیجه بازکردن یک فایل آلوده توسط کاربر نیست. مهاجمان ممکن است از فیشینگ، نرمافزار آلوده، آسیبپذیری سیستمها یا اطلاعات ورود سرقتشده استفاده کنند.
ایمیلهای فیشینگ و فایلهای پیوست آلوده
یکی از مسیرهای شناختهشده ورود بدافزار، ایمیلهای فیشینگ است. برای مثال، ممکن است کاربر ایمیلی ظاهراً عادی با عنوان فاکتور، رزومه یا سند کاری دریافت کند و با بازکردن فایل پیوست یا لینک موجود در آن، زمینه اجرای کد مخرب فراهم شود. البته همه پیامهای فیشینگ مستقیماً باجافزار نصب نمیکنند. در برخی موارد مهاجم ابتدا اطلاعات ورود کاربر را سرقت میکند و بعد از آن برای نفوذ به شبکه استفاده میکند. برای آشنایی بیشتر با این روش حمله میتوانید مقاله فیشینگ چیست را مطالعه کنید.
نرمافزارهای نامعتبر و دانلودهای آلوده
نرمافزارهای کرکشده، فایلهای دریافتشده از وبسایتهای نامعتبر و برنامههایی که منبع مشخصی ندارند، میتوانند حاوی کد مخرب باشند. مهاجمان ممکن است بدافزار را در قالب یک برنامه عادی، ابزار رایگان یا فایل بهظاهر کاربردی در اختیار کاربر قرار دهند. به همین دلیل، دریافت نرمافزار از منابع معتبر و کنترل فایلهای دانلودشده یکی از بخشهای مهم کاهش ریسک آلودگی است.
آسیبپذیری نرمافزارها و تجهیزات متصل به اینترنت
در برخی حملات، مهاجم بدون نیاز به اقدام مستقیم کاربر از آسیبپذیری موجود در نرمافزار، سرور یا سرویسهای متصل به اینترنت برای ورود به سیستم استفاده میکند. بهروزرسانینشدن بهموقع سیستمها میتواند باعث شود این ضعفهای امنیتی همچنان قابل سوءاستفاده باقی بمانند. به همین دلیل، بهروزرسانی منظم نرمافزارها و مدیریت وصلههای امنیتی، نقش مهمی در کاهش خطر نفوذ باجافزار دارد.
حسابهای سرقتشده و دسترسی از راه دور ناامن
اطلاعات ورود سرقتشده، مانند نام کاربری و رمز عبور، میتوانند راه دیگری برای ورود مهاجم به شبکه باشند. اگر مهاجم به یک حساب کاربری، سرویس دسترسی از راه دور یا پنل مدیریتی دسترسی پیدا کند، ممکن است بدون نیاز به ارسال یا اجرای فایل آلوده وارد محیط سازمان شود.
استفادهنکردن از احراز هویت چندعاملی، تنظیمات امنیتی نامناسب در دسترسیهای راه دور و استفاده از رمزهای عبوری که قبلاً افشا شدهاند، این خطر را افزایش میدهد. به همین دلیل، شروع یک حمله باجافزاری همیشه به خطای مستقیم کاربر مربوط نیست و گاهی سوءاستفاده از دسترسیهای سرقتشده یا ضعفهای امنیتی زمینه ورود مهاجم را فراهم میکند.
حمله باجافزاری چگونه پیش میرود؟
یک حمله باجافزاری الزاماً بلافاصله پس از ورود مهاجم به رمزگذاری اطلاعات ختم نمیشود. در حملات سازمانی ممکن است مهاجم مدتی در محیط حضور داشته باشد؛ ساختار شبکه را بررسی کند؛ سطح دسترسی خود را افزایش دهد و دادههای مهم را شناسایی کند.
یکی از الگوهای رایج حملات باجافزاری را میتوان به شکل زیر نمایش داد:
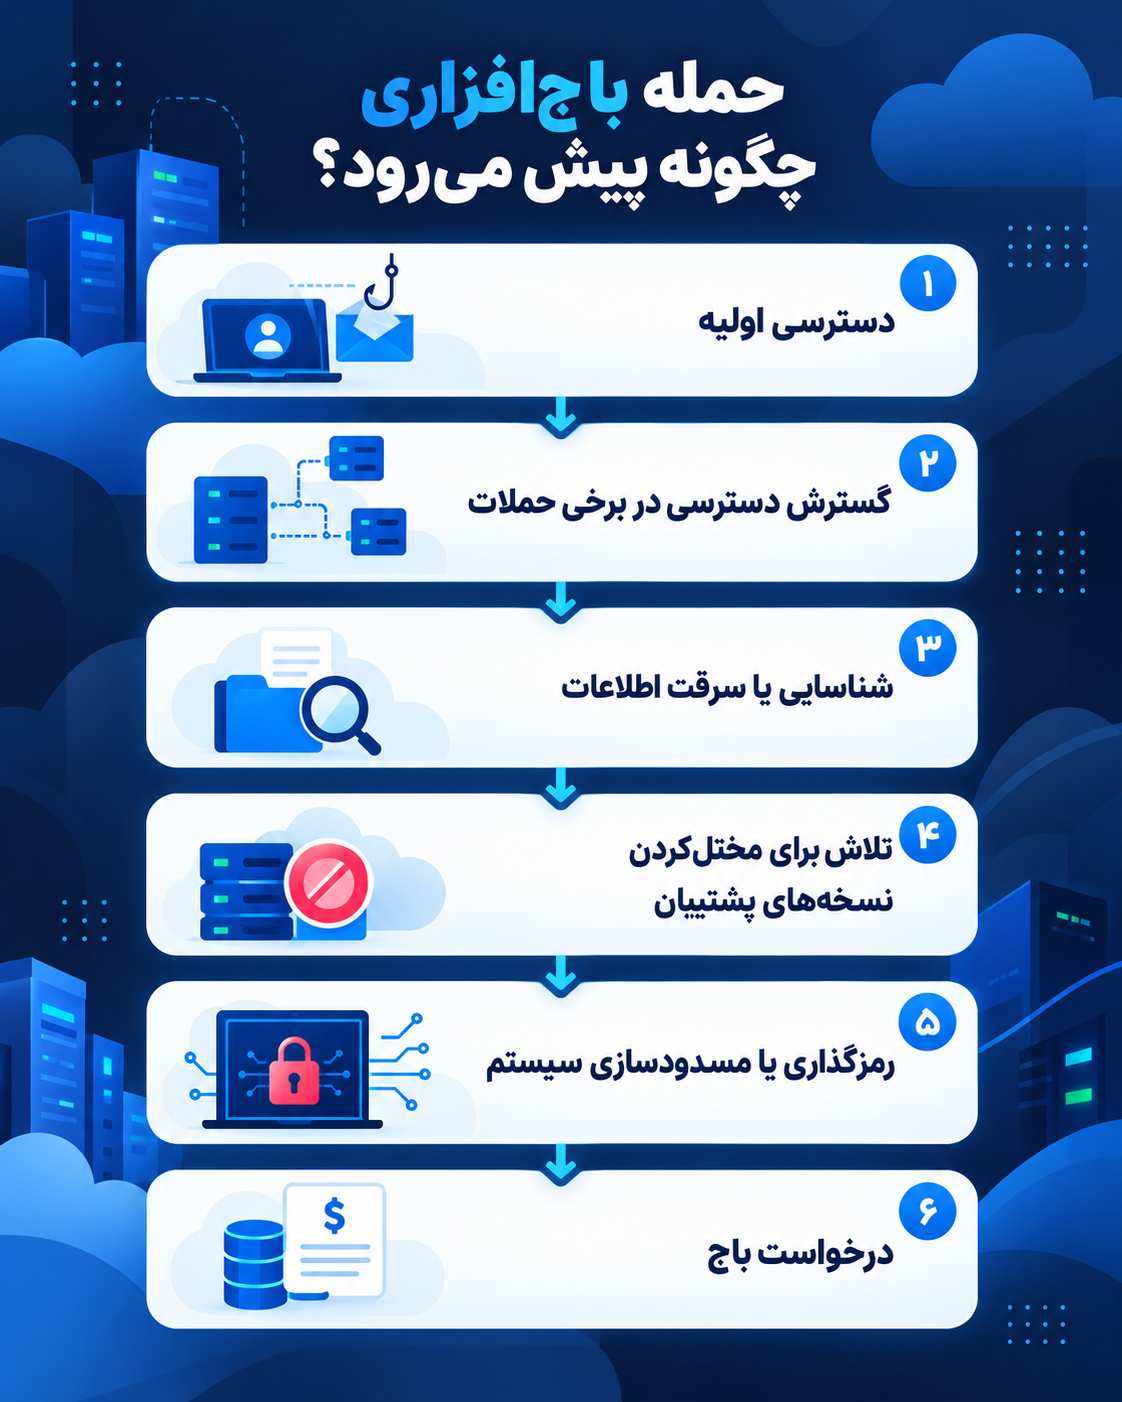
این مراحل الگوی عمومی هستند و همه حملات دقیقاً به همین شکل یا با همین ترتیب اتفاق نمیافتند. در برخی حملات، مهاجمان قبل از اجرای نهایی باجافزار، امکان بازیابی را نیز محدود میکنند؛ برای مثال ممکن است نسخههای پشتیبان در دسترس را هدف قرار دهند تا سازمان گزینه سادهای برای بازگرداندن اطلاعات نداشته باشد.
انواع باجافزار و شیوههای اخاذی
باجافزارها را میتوان بر اساس شیوهای که دسترسی قربانی به سیستم یا اطلاعات را محدود میکنند، به چند دسته تقسیم کرد. دو نوع شناختهشده، باجافزارهای رمزگذار و باجافزارهای قفلکننده هستند. در کنار این دستهبندی، مهاجمان از روشهای مختلفی برای افزایش فشار بر قربانی استفاده میکنند؛ برای مثال در اخاذی دوگانه علاوه بر رمزگذاری اطلاعات، تهدید به انتشار دادههای سرقتشده نیز مطرح میشود.
باجافزار رمزگذار فایلها
در باجافزارهای رمزگذار یا Encrypting Ransomware، فایلها با استفاده از فرایند رمزگذاری از دسترس کاربر خارج میشوند. اطلاعات معمولاً همچنان روی سیستم وجود دارند، اما بدون کلید یا ابزار رمزگشایی مناسب قابل استفاده نیستند. پس از رمزگذاری، مهاجم معمولاً پیامی با عنوان Ransom Note نمایش میدهد و در ازای ارائه کلید یا ابزار رمزگشایی، درخواست پرداخت باج میکند. بااینحال، پرداخت باج تضمینی برای دریافت ابزار سالم یا بازیابی کامل اطلاعات ایجاد نمیکند.
باجافزار قفلکننده دستگاه
در باجافزار قفل کننده یا Locker Ransomware، هدف اصلی مسدودکردن دسترسی کاربر به دستگاه یا محیط سیستم است. در این حالت ممکن است فایلها رمزگذاری نشده باشند و همچنان روی دستگاه باقی بمانند، اما کاربر نتواند به سیستم یا بخشهای اصلی آن دسترسی پیدا کند. معمولاً در چنین شرایطی پیامی روی صفحه نمایش داده میشود و مهاجم برای بازگرداندن دسترسی به دستگاه درخواست باج میکند.
اخاذی دوگانه؛ رمزگذاری همراه با تهدید انتشار اطلاعات
در روش اخاذی دوگانه یا Double Extortion، مهاجم پیش از رمزگذاری یا همزمان با آن، بخشی از اطلاعات حساس را نیز سرقت میکند. سپس قربانی را از دو جهت تحت فشار قرار میدهد؛ اول پرداخت برای بازیابی دسترسی به اطلاعات و دوم پرداخت برای جلوگیری از انتشار دادههای سرقتشده.
به همین دلیل، حتی اگر سازمان بتواند اطلاعات رمزگذاریشده را از نسخه پشتیبان سالم بازیابی کند، خطر افشای دادههای خارج شده از شبکه همچنان باقی میماند.
Ransomware-as-a-Service یا RaaS چیست؟
RaaS نوع مستقلی از باجافزار یا روش رمزگذاری نیست؛ بلکه مدلی برای اجرای فعالیتهای مجرمانه است. در این مدل، توسعهدهندگان باجافزار ابزار، زیرساخت یا خدمات لازم را در اختیار افراد یا گروههای دیگری قرار میدهند تا حمله را اجرا کنند و معمولاً بخشی از درآمد حاصل از اخاذی میان آنها تقسیم میشود.
نشانههای آلودگی به باجافزار چیست؟
باجافزار ممکن است تا مراحل پایانی حمله برای کاربر قابل مشاهده نباشد. بااینحال، تغییر ناگهانی وضعیت فایلها یا نمایش پیام درخواست باج از نشانههایی است که باید جدی گرفته شود.
با مشاهده نشانههای زیر، حتماً اقدامات لازم را انجام دهید:
| نشانه | توضیح | اقدام مناسب |
| بازنشدن فایلها | فایلهایی که قبلاً سالم بودهاند دیگر با نرمافزار معمول باز نمیشوند. | از دستکاری فایلها خودداری کنید و سیستم مشکوک را از شبکه جدا کنید. |
| تغییر نام یا پسوند فایلها | ممکن است نام یا پسوند تعداد زیادی از فایلها بهصورت ناگهانی تغییر کند. | سیستم را از شبکه جدا کنید و نمونه فایلها را برای بررسی حفظ کنید. |
| مشاهده پیام درخواست باج | فایل متنی، صفحه یا پیامی شامل درخواست پرداخت نمایش داده میشود. | پیام را حذف نکنید و آن را بهعنوان بخشی از شواهد نگه دارید. |
| هشدارهای امنیتی یا اختلال غیرعادی | ابزارهای امنیتی، دسترسی به سرویسها یا سیستمها رفتار غیرعادی نشان میدهند. | موضوع را سریعاً به تیم IT یا امنیت اطلاع دهید. |
بازنشدن فایلها و تغییر غیرمنتظره نام یا پسوند
اگر تعداد زیادی از فایلهایی که تا چند دقیقه قبل قابل استفاده بودهاند ناگهان باز نشوند یا پسوند آنها تغییر کند، احتمال وقوع یک رخداد امنیتی جدی وجود دارد. این تغییر میتواند ناشی از رمزگذاری باشد و بهتر است از ایجاد تغییرات بیشتر روی سیستم خودداری شود.
مشاهده پیام یا فایل درخواست باج
پس از رمزگذاری یا قفلشدن سیستم، باجافزارها معمولاً راهی برای رساندن پیام مهاجم به قربانی ایجاد میکنند. این پیام که Ransom Note نامیده میشود، ممکن است به شکل فایل متنی، تصویر پسزمینه یا صفحهای روی سیستم ظاهر شود. پیام درخواست باج را نباید فوراً پاک کرد؛ اطلاعات موجود در آن میتواند در شناسایی نوع حمله و بررسی گزینههای موجود برای بازیابی اطلاعات مفید باشد.
هشدارهای امنیتی و اختلال غیرعادی در دسترسی به اطلاعات
اختلال ناگهانی در دسترسی به فایلهای اشتراکی، از کار افتادن برخی سرویسها یا دریافت هشدارهای امنیتی میتواند نشانهای از وقوع حمله باشد. بااینحال، هیچیک از این نشانهها بهتنهایی برای تشخیص دقیق نوع یا خانواده باجافزار کافی نیست و برای مشخصشدن عامل اصلی، لازم است رخداد امنیتی بهطور کامل بررسی شود.
اگر به باجافزار آلوده شدیم چه کنیم؟
اگر نشانههای آلودگی به باجافزار مشاهده شد، مهمترین اقدام این است که بدون تصمیمهای عجولانه، ابتدا از گسترش حمله جلوگیری شود و وضعیت سیستم بهدرستی بررسی شود. در این مرحله، حفظ شواهد، محافظت از نسخههای پشتیبان و آمادهسازی یک مسیر امن برای پاکسازی و بازیابی اهمیت زیادی دارد؛ چون اقدام نادرست میتواند دامنه خسارت را بیشتر کند یا حتی امکان بازیابی اطلاعات را از بین ببرد.
در ادامه توضیحاتی ارائه شده است که پس از آلوده شدن به باجافزار میتواند کمک کننده باشد.
مهار آلودگی و اطلاع به مسئول امنیت یا پشتیبانی
اولین اقدام، جلوگیری از گسترش احتمالی حمله است. سیستم مشکوک باید از شبکه جدا شود و در محیطهای سازمانی، موضوع در سریعترین زمان ممکن به تیم فناوری اطلاعات یا امنیت اطلاع داده شود. همچنین بهتر است برای جستوجوی اطلاعات، برقراری ارتباط یا ورود به حسابهای حساس از دستگاه دیگری استفاده شود که از سالمبودن آن اطمینان دارید.
حفظ شواهد و بررسی دامنه حمله
پیام درخواست باج، فایلهای مرتبط و سایر اطلاعاتی که میتوانند در بررسی حمله مؤثر باشند، نباید بدون بررسی حذف شوند. در شبکههای سازمانی نیز باید مشخص شود که آلودگی تنها به یک دستگاه محدود شده یا حسابهای کاربری، سرورها و سیستمهای دیگری را نیز تحت تأثیر قرار داده است. پاکسازی عجولانه سیستم میتواند بخشی از شواهد مورد نیاز برای شناسایی منشأ و مسیر حمله را از بین ببرد.
حفاظت از نسخههای پشتیبان و حسابهای مرتبط
اگر نسخه پشتیبان در اختیار دارید، تا زمانی که وضعیت سیستم مشخص نشده است آن را به محیط آلوده متصل نکنید. نسخههای پشتیبان که در دسترس مهاجم قرار بگیرند ممکن است حذف یا رمزگذاری شوند و در نتیجه امکان بازیابی اطلاعات نیز از بین برود. در کنار نسخههای پشتیبان، حسابهای کاربری و دسترسیهای مدیریتی نیز باید بررسی شوند؛ زیرا ممکن است مهاجم پیش از اجرای باجافزار به اطلاعات ورود برخی حسابها دسترسی پیدا کرده باشد.
برنامهریزی پاکسازی و بازیابی
بازیابی اطلاعات زمانی باید انجام شود که منبع آلودگی شناسایی و کنترل شده باشد. اگر مهاجم همچنان به شبکه دسترسی داشته باشد یا عامل اصلی آلودگی برطرف نشده باشد، سیستمها و اطلاعات بازیابیشده ممکن است دوباره در معرض حمله قرار بگیرند. پس از پاکسازی و ایمنسازی محیط، میتوان بازیابی اطلاعات و سرویسها را از یک نسخه پشتیبان سالم آغاز کرد. در سازمانها، داشتن یک طرح بازیابی پس از فاجعه کمک میکند مسئولیتها، اولویت سرویسهای حیاتی و ترتیب بازگرداندن سیستمها پیش از وقوع بحران مشخص شده باشد.
آیا باید باج را پرداخت کنیم؟
پرداخت باج تضمینی برای بازگرداندن اطلاعات نیست. حتی پس از پرداخت ممکن است مهاجم کلید رمزگشایی مناسب را ارائه نکند، بخشی از فایلها قابل بازیابی نباشند یا همچنان به شبکه دسترسی داشته باشد. اگر اطلاعاتی نیز پیش از رمزگذاری سرقت شده باشند، پرداخت باج تضمین نمیکند که مهاجم آنها را منتشر نکند. به همین دلیل، پرداخت باج نباید بهعنوان راه اصلی بازیابی اطلاعات در نظر گرفته شود. سازمانها باید از قبل برای چنین شرایطی آماده باشند و نسخههای پشتیبان سالم و یک فرایند مشخص برای پاکسازی سیستمها و بازیابی اطلاعات داشته باشند تا در زمان حمله، وابستگی آنها به تصمیم مهاجم کمتر شود.
آیا فایلهای رمزگذاریشده قابل بازیابی هستند؟
بازیابی فایلهای رمزگذاریشده به عوامل مختلفی بستگی دارد؛ از جمله نوع باجافزار، وضعیت سیستم، سالمبودن نسخههای پشتیبان و وجود ابزار رمزگشایی معتبر. به همین دلیل، نمیتوان گفت اطلاعات در همه حملات قابل بازیابی هستند. بااینحال، بسته به نوع باجافزار و شرایط سیستم، ممکن است روشهایی برای بازیابی اطلاعات وجود داشته باشد.
بازیابی از نسخه پشتیبان سالم
اگر نسخه پشتیبان سالمی پیش از زمان آلودگی وجود داشته باشد، پس از پاکسازی و ایمنسازی محیط میتوان از آن برای بازگرداندن اطلاعات استفاده کرد. پیش از شروع بازیابی باید مطمئن شد عامل اصلی حمله برطرف شده و نسخه پشتیبان نیز تحت تأثیر آلودگی قرار نگرفته است. بازیابی اطلاعات روی محیطی که هنوز آلوده است میتواند باعث تکرار مشکل شود.
بررسی وجود ابزار رمزگشایی معتبر
برای برخی خانوادههای باجافزار، ابزارهای رمزگشایی معتبر منتشر شدهاند. پروژه No More Ransom نیز ابزاری با عنوان Crypto Sheriff ارائه میدهد که با بررسی نمونه فایلهای رمزگذاریشده یا اطلاعات موجود در پیام درخواست باج، میتواند به شناسایی باجافزار و بررسی وجود ابزار رمزگشایی مناسب کمک کند. بااینحال، برای همه باجافزارها ابزار رمزگشایی وجود ندارد. همچنین استفاده از ابزارهای ناشناس و نامعتبر میتواند خطر بیشتری برای اطلاعات یا سیستم ایجاد کند.
تفاوت حذف باجافزار، رمزگشایی و بازیابی
حذف باجافزار، رمزگشایی فایلها و بازیابی اطلاعات سه فرایند متفاوت هستند و انجام یکی از آنها به معنای انجام خودکار دو مورد دیگر نیست.
| فرآیند | هدف |
| حذف باجافزار | حذف بدافزار یا اجزای مخرب از سیستم |
| رمزگشایی | بازکردن فایلهای رمزگذاری شده توسط باجافزار |
| بازیابی | بازگرداندن اطلاعات یا سرویس سالم از یک منبع پشتیبان |
برای مثال، ممکن است یک ابزار امنیتی بتواند باجافزار را از سیستم حذف کند، اما فایلهایی که پیشتر رمزگذاری شدهاند همچنان غیرقابل استفاده باقی بمانند. برای بازگرداندن این فایلها به نسخه پشتیبان سالم یا ابزار رمزگشایی مناسب نیاز است.
چگونه از حملات باجافزاری جلوگیری کنیم؟
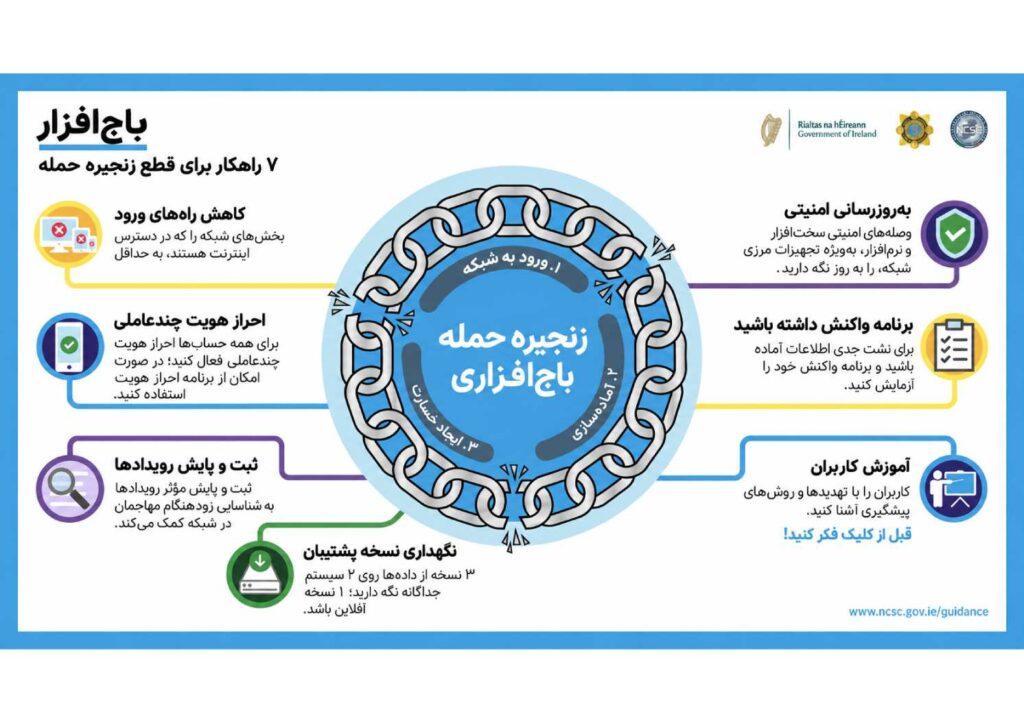
جلوگیری از حملات باجافزاری به یک اقدام واحد وابسته نیست. کاهش ریسک زمانی مؤثرتر است که بهروزرسانی سیستمها، کنترل دسترسیها، آموزش کاربران، پایش امنیتی و داشتن نسخههای پشتیبان سالم در کنار هم اجرا شوند. در ادامه مطلب، راهکارهایی برای جلوگیری از حملات باجافزاری ارائه شده است.
بهروزرسانی سیستمعامل، نرمافزار و تجهیزات
بهروزرسانی منظم سیستمعامل، نرمافزارها و تجهیزات باعث میشود آسیبپذیریهای شناختهشده سریعتر برطرف شوند و مهاجمان فرصت کمتری برای سوءاستفاده از آنها داشته باشند. این موضوع بهویژه برای سرورها، تجهیزات شبکه و سرویسهای در دسترس از طریق اینترنت، اهمیت بیشتری دارد.
احراز هویت چند عاملی و محدود کردن دسترسیها
فعالکردن احراز هویت چند عاملی باعث میشود در صورت سرقت رمز عبور، مهاجم نتواند صرفاً با همان اطلاعات وارد حساب کاربری شود. در کنار آن، بهتر است هر کاربر فقط به منابع و بخشهایی دسترسی داشته باشد که برای انجام وظایف خود به آنها نیاز دارد. این محدودیت میتواند در صورت نفوذ به یک حساب، دامنه دسترسی مهاجم را کاهش دهد.
آموزش شناسایی فیشینگ و دانلود امن
کاربران باید بتوانند نشانههای ایمیلهای مشکوک، فایلهای غیرمنتظره و صفحات جعلی را تشخیص دهند و نرمافزارها و فایلها را از منابع معتبر دریافت کنند. آموزش کاربران بهتنهایی مانع همه حملات نمیشود، اما میتواند احتمال موفقیت حملاتی را که به کلیک، دانلود یا وارد کردن اطلاعات توسط کاربر وابسته هستند کاهش دهد.
ابزارهای حفاظتی و پایش امنیتی
استفاده از ابزارهای امنیتی مناسب میتواند به شناسایی فایلهای مخرب، رفتارهای غیرعادی و فعالیتهای مشکوک کمک کند. در محیطهای سازمانی، پایش مداوم سیستمها و رویدادهای امنیتی نیز میتواند باعث شناسایی زودتر نشانههای حمله شود. بااینحال، هیچ ابزار امنیتی بهتنهایی نمیتواند جلوی همه حملات باجافزاری را بگیرد و حفاظت مؤثر به مجموعهای از کنترلهای امنیتی نیاز دارد.
تفکیک شبکه و حفاظت از دسترسیهای مدیریتی
اگر همه سیستمها و منابع شبکه بدون محدودیت به یکدیگر دسترسی داشته باشند، مهاجمی که به یک بخش نفوذ کرده است میتواند راحتتر به قسمتهای دیگر شبکه منتقل شود. تفکیک مناسب بخشهای شبکه و محافظت بیشتر از حسابها و دسترسیهای مدیریتی میتواند حرکت مهاجم در شبکه را محدود کرده و دامنه خسارت احتمالی را کاهش دهد.
نسخه پشتیبان مستقل و آزمون بازیابی
نسخه پشتیبان سالم یکی از مهمترین ابزارها برای بازیابی اطلاعات پس از حمله است. این نسخه باید به شکلی نگهداری شود که در صورت نفوذ به محیط اصلی، مهاجم نتواند بهراحتی آن را حذف، تغییر یا رمزگذاری کند. علاوه بر تهیه نسخه پشتیبان، فرایند بازیابی نیز باید بهصورت دورهای آزمایش شود. موفقبودن فرایند پشتیبانگیری بهتنهایی به این معنا نیست که اطلاعات در زمان بحران حتماً قابل بازیابی خواهند بود.
به نقل از IBM:
ایجاد تابآوری سایبری در برابر باجافزار، هم به اقدامات پیشگیرانه و هم به یک برنامه بازیابی منسجم نیاز دارد.
چه نوع بکاپی به مقابله با باجافزار کمک میکند؟
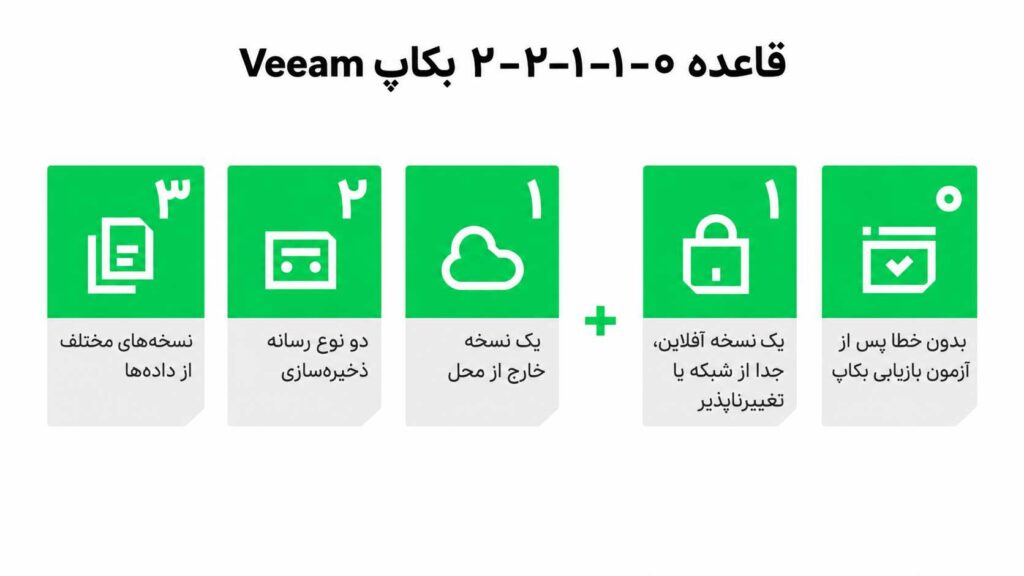
بکاپ از ورود باجافزار به سیستم جلوگیری نمیکند، اما نقش مهمی در بازیابی اطلاعات پس از حمله دارد. اگر دادههای اصلی رمزگذاری، حذف یا غیرقابل استفاده شوند، وجود یک نسخه پشتیبان سالم میتواند امکان بازگرداندن اطلاعات و سرویسها را فراهم کند؛ بااینحال، صرف داشتن بکاپ کافی نیست. مهاجمان ممکن است نسخههای پشتیبان را نیز هدف قرار دهند تا امکان بازیابی را محدود کنند. به همین دلیل، نحوه نگهداری، سطح دسترسی و امکان بازیابی از بکاپ به اندازه تهیه آن اهمیت دارد.
چرا همگامسازی فایلها بهتنهایی بکاپ کافی نیست؟
همگامسازی فایلها برای دسترسی به آخرین نسخه اطلاعات در چند دستگاه مفید است، اما همیشه جای نسخه پشتیبان را نمیگیرد. اگر فایلهای اصلی رمزگذاری، حذف یا تغییر کنند، ممکن است همان تغییر به فضای همگامشده نیز منتقل شود. در چنین شرایطی، نسخهای مستقل برای بازگشت به وضعیت قبل از حمله وجود نخواهد داشت. یک بکاپ مناسب باید امکان بازگشت به نسخهای سالم از اطلاعات، مربوط به پیش از زمان آلودگی، را فراهم کند و صرفاً آخرین وضعیت فایلها را نگهداری نکند.
نسخههای آفلاین، جداشده و تغییرناپذیر
هرچه نسخه پشتیبان از محیط اصلی مستقلتر باشد، احتمال اینکه مهاجم بتواند همزمان دادههای اصلی و بکاپ را از بین ببرد کمتر میشود. نسخههای آفلاین، محیطهای جدا شده و ذخیرهسازیهای تغییرناپذیر از روشهایی هستند که میتوانند دسترسی مهاجم به نسخههای پشتیبان و امکان حذف یا تغییر آنها را محدود کنند.
جداسازی دسترسی مدیریتی نسخههای پشتیبان
اگر همان حساب مدیریتی که به سیستمها و سرویسهای اصلی دسترسی دارد، امکان حذف یا تغییر نسخههای پشتیبان را نیز داشته باشد، در صورت سرقت آن حساب هر دو محیط در معرض خطر قرار میگیرند. جداکردن دسترسی مدیریتی بکاپ از دسترسیهای روزمره محیط اصلی و محدود کردن مجوزهای حساس میتواند احتمال آسیبدیدن نسخههای پشتیبان در جریان حمله را کاهش دهد.
آزمایش منظم بازیابی اطلاعات
ارزش واقعی بکاپ زمانی مشخص میشود که بتوان اطلاعات را با موفقیت از آن بازیابی کرد. به همین دلیل، آزمایش دورهای فرایند بازیابی باید بخشی از برنامه پشتیبانگیری باشد. این آزمایش مشخص میکند نسخههای پشتیبان سالم و قابل استفاده هستند یا نه و آیا سازمان در زمان بحران میتواند اطلاعات و سرویسهای موردنیاز خود را طبق برنامه بازگرداند. برای آشنایی بیشتر میتوانید صفحه سرویس پشتیبان گیری ابرآمد را ببینید. همچنین در مقاله تفاوت پشتیبان گیری و بازیابی از بحران تفاوت نقش بکاپ و بازیابی از بحران در بازگرداندن اطلاعات و سرویسهای سازمان توضیح داده شده است.
سوالات متداول درباره باجافزار
آیا آنتیویروس فایلهای رمزگذاریشده را باز میکند؟
معمولاً خیر؛ آنتیویروس میتواند باجافزار را شناسایی یا حذف کند، اما لزوماً فایلهای رمزگذاریشده را باز نمیکند. برای بازیابی ممکن است به نسخه پشتیبان سالم یا ابزار رمزگشایی معتبر نیاز باشد.
آیا فایلهای ذخیرهشده روی بستر ابری هم ممکن است آسیب ببینند؟
بله؛ اگر فایلها با سیستم آلوده همگامسازی شوند یا مهاجم به حساب ابری دسترسی پیدا کند، اطلاعات ابری نیز در معرض خطر قرار میگیرند. داشتن نسخههای قبلی و بکاپ مستقل میتواند این ریسک را کاهش دهد.
آیا بدون پرداخت باج میتوان اطلاعات را برگرداند؟
در برخی موارد پاسخ مثبت است؛ اگر نسخه پشتیبان سالم، نسخه قبلی فایلها یا ابزار رمزگشایی معتبر وجود داشته باشد، ممکن است بتوان اطلاعات را بدون پرداخت باج بازیابی کرد.
آیا داشتن بکاپ برای مقابله با باجافزار کافی است؟
خیر؛ بکاپ برای بازیابی اطلاعات مهم است، اما مانع ورود باجافزار یا سرقت دادهها نمیشود. در کنار آن، بهروزرسانی سیستمها، محدود کردن دسترسیها، احراز هویت چند عاملی و پایش امنیتی نیز ضروری هستند.
این مقاله را به اشتراک بگذارید
به این مطلب امتیاز دهید
مطالب مرتبط: