فایروال ابری (Cloud Firewall) چیست؟
آنچه در این مقاله میخوانید
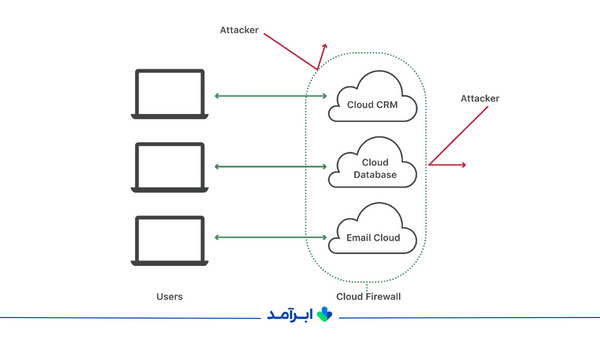
فایروال ابری (Cloud Firewall) محصولی امنیتی همچون فایروال معمولی است که ترافیکهای مخرب احتمالی را فیلتر میکند. برخلاف فایروال سنتی، فایروال ابری روی سرور ابری میزبانی شده و آن را با نام FWaaS نیز میشناسند.
فایروالهای ابری دور پلتفرمها، زیرساختها و برنامههای ابری، حفاظ یا دیواری مجازی میکشند؛ همانند فایروالهای سنتی که این کار را برای شبکه داخلی یک سازمان انجام میدادند. البته که فایروال ابری نیز میتواند از زیرساختهای درونسازمانی (فیزیکی) محافظت کند.
فایروال (Firewall) چیست؟
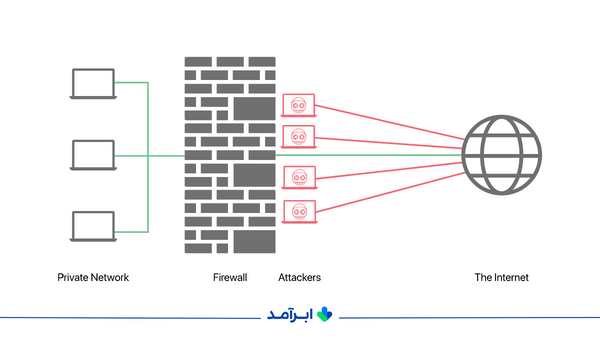
فایروال محصولی امنیتی است که وظیفه جداسازی ترافیک مخرب از ترافیک سالم و عادی را بر عهده دارد. بهصورت سنتی فایروالها میان یک شبکه داخلی ایمن (مثل شبکه اختصاصی) و یک شبکه غیر قابل اعتماد (مثل اینترنت) اجرا میشوند و در واقع نوعی تجهیزات هستند که به زیرساختهای درونسازمانی متصل میشوند فایروال های اولیه تجهیزات سخت افزاری هستند که به شبکه داخلی یک سازمان متصل می شوند و از این ساختار محافظت می کنند.
فایروالها بر اساس یک سری قوانین داخلی، ترافیک شبکه را مسدود یا مجاز میکنند و بیشتر آنها به ادمینها اجازه میدهند که این قوانین را تغییر دهند.
مرز میان یک شبکه مورد اعتماد و اینترنت، «محدوده شبکه یک سازمان» نامیده میشود. اگرچه با توجه به رشد روزافزون رایانش ابری، محدوده شبکه تقریباً از بین رفته است؛ پس بنابراین ، اهمیت فایروالهای ابری که میان تجهیزات ابری ایمن و ترافیک غیر قابل اعتماد، حفاظی مجازی ایجاد میکنند، در حال افزایش است.
چرا باید از فایروال ابری (Cloud Firewall) استفاده کرد؟
بانکها تجهیزات امنیتی و فیزیکی زیادی در محل بانک دارند. بیشتر بانکهایی که بهصورت فیزیکی (حضوری) کار میکنند، دارای برخی تجهیزات امنیتی مثل دوربینهای امنیتی و شیشههای ضدگلوله هستند. همچنین نگهبانان و کارمندان بانک نیز به مقابله با سارقین احتمالی کمک میکنند و پول نقد نیز در گاوصندوقهای فوق امنیتی این بانکها نگهداری میشود.
تصور کنید که به جای نگهداری تمامی پول نقد در یک مکان، هر شعبه از بانک آن را در گاوصندوقهای متعدد در سراسر کشور نگهداری کند و این گاوصندوقها توسط یک شرکت متخصص در زمینه حفظ و نگهداری از گاوصندوق اداره شوند. برای اطمینان از تامین امنیت پولها بدون استقرار منابع امنیتی اضافی پیرامون گاوصندوقهای پراکنده و متعدد، بانک باید فرایندی را طی کند که این فرایند، مثل کاری است که فایروالهای ابری انجام میدهند.
سرور ابری همانند بانکی است که منابع آن پراکنده شده است؛ اما این منابع به جای پول، شامل دادهها و منابع پردازشی میشوند. تنها کاربران مجاز میتوانند از طریق اینترنت و تقریباً هر شبکهای، به سرور ابری دسترسی داشته باشند. برنامههایی که روی سرور ابری اجرا میشوند از هر مکانی در دسترس هستند و این موضوع در مورد زیرساخت و پلتفرمهای ابری نیز صدق میکند.
فایروالهای ابری حملات سایبری احتمالی به تجهیزات ابری را مسدود میکنند. استقرار فایروال ابری مثل جایگزین کردن دوربینهای امنیتی و نگهبانهای شعبات مختلف بانک با یک مرکز خدمات امنیتی است که 24 ساعت و 7 روز هفته فعال هستند و برای تأمین امنیت بانک، از پرسنل خود استفاده میکنند. همچنین این پرسنل و دوربینهای امنیتی از مکانهایی تغذیه میکنند که تجهیزات بانک در آنها ذخیره شده است.
فایده استفاده از فایروال ابری (Cloud Firewall) چیست؟
• فایروال ابری باعث می شود ترافیک مخرب مثل فعالیت بدافزارها و رباتهای مخرب مسدود شود. همچنین برخی فایروالهای ابری اجازه خروج اطلاعات حساس را نمیدهند.
• با استفاده از فایروال ابری لازم نیست ترافیک شبکه حتما از تجهیزات سختافزاری عبور کند. به همین دلیل، هیچ وابستگی به تجهیز در شبکه ایجاد نمیشود.
• بهراحتی میتوان فایروال ابری را با زیرساختهای ابری یکپارچه کرد.
• میتوان با یک فایروال از ساختار ابری چندگانه (multicloud) محافظت کرد. البته به شرطی که ارائهدهنده خدمات فایروال، از تمامی انواع سرورهای ابری پشتیبانی کند.
• سرعت راه اندازی فایروالهای ابری بسیار بالا است و به همین دلیل میتوانند ترافیک بیشتر را به راحتی مدیریت کنند.
• شرکتها مجبور نیستند خودشان از فایروالهای ابری نگهداری کنند؛ چون شرکت ارائهدهنده خدمات فایروال از آن نگهداری کرده و آن را بهروزرسانی میکند.
تفاوت فایروال ابری (Cloud Firewall) با فایروال نسل جدید (NGFW) چیست؟
فایروال نسل جدید یا NGFW، نوعی فایروال تجهیز شده با تکنولوژیهای جدید است که فناوری آن در فایروالهای نسل قبل وجود نداشت. این تکنولوژیها عبارتاند از:
سامانه تشخیص نفوذ (IPS): سامانه تشخیص نفوذ حملات سایبری را شناسایی و آنها را مسدود میکند.
بازرسی ژرف بستهها (DPI): فایروالهای نسل جدید به جای اینکه تنها Header پکت ها را بازرسی کنند، اقدام به بازرسی (Data packet headers) و پیامهای انتقالی (Payload) میکنند. این کار به شناسایی بدافزارها و سایر انواع دادههای مخرب کمک میکند.
کنترل برنامه: فایروالهای نسل جدید میتوانند برنامههای کاربردی را کنترل کرده و یا برنامهها را کاملا مسدود کنند.
چگونه فایروال ابری (Cloud Firewall) در چهارچوب SASE جا میشود؟
Secure access service edge یا SASE نوعی ساختار شبکه مبتنی بر پایه ابر است که همانند شبکه SD-WAN ، کارکردهای شبکهای را با چند سرویس امنیتی مثل FWaaS ترکیب میکند. برخلاف شبکههای قدیمی که باید در آنها توسط فایروالهای فیزیکی از محیط پیرامون پایگاههای داده محافظت میشد، SASE امنیت فراگیر و امکان کنترل دسترسیها در مرز شبکه را فراهم میکند.
در مدل شبکه SASE، فایروالهای ابری و سایر محصولات امنیتی بهصورت زوج کار میکنند تا از محیط پیرامون شبکه در برابر حملات، نشت اطلاعات و سایر تهدیدهای سایبری محافظت کنند. همچنین به جای استفاده از چند شرکت ارائهدهنده خدمات برای استقرار و نگهداری از هر سرویس، سازمانها میتوانند با بهکارگیری تنها یک شرکت، از تمامی خدمات زیر در کنار قابلیتهای SD-WAN استفاده کنند:
• فایروال ابری (Cloud Firewall)
• واسط امنیتی دسترسی به سرور ابری (CASB)
• نرمافزارهای کنترل محتوا (SWG)
• دسترسی به شبکه با اعتماد صفر (ZTNA)
نتیجهگیری
فایروال ابری از دادهها و تجهیزات ابری در برابر ترافیک مخرب و حملات سایبری محافظت میکند و برخی از انواع آن اجازه خروج دادههای حساس از شبکه به اینترنت را نمیدهند. همانند سایر سرویسهای ابری، فایروال ابری نیز سرعت راه اندازی بالایی دارد و بهراحتی با سایر سرویسها هماهنگ میشود. همچنین استفاده از آن بر سرعت نقلوانتقال دادهها تاثیر نمیگذارد.
مقالات مرتبط:
راهکارهای بالا بردن امنیت در رایانش ابری
حمله DDoS چیست و چگونه میتوان از آن جلوگیری کرد؟
این مقاله را به اشتراک بگذارید
مطالب مرتبط: