راهنمای جامع برای درک ایزو ۲۷۰۰۱ (ایزو امنیت اطلاعات)
آنچه در این مقاله میخوانید
با توجه به پیچیدهشدن روزافزون تهدیدات سایبری سازمانها باید اقدامات پیشگیرانهای جهت حفاظت از اطلاعات حساسی که دارند انجام دهند. یکی از رویکردهای موثر در این مورد اجرای استاندارد ایزو ۲۷۰۰۱ است. در این مقاله میزان اهمیت این استاندارد شناختهشده بینالمللی را بررسی کرده و به این میپردازیم که چگونه این میتواند شیوههای امنیتی سازمان شما را تقویت کند.
ایزو ۲۷۰۰۱ چیست؟
باید به این نکته مهم اشاره کرد که این واژه مخفف رسمی برای استاندارد بینالمللی الزامات مدیریت امنیت اطلاعات ISO/IEC ۲۷۰۰۱ است که به اختصار ISO ۲۷۰۰۱ گفته میشود.
مخفف رسمی آن به معنای ریشه ترکیبی از دو سازمان مشهور یعنی سازمان بینالمللی استاندارد (International Organization for Standardization) و کمیسیون بینالمللی الکتروتکنیک (International Electrotechnical Commission) است. عدد آن نیز نشان میدهد که تحت مسئولیت کمیته فرعی ۲۷ (در زمینه امنیت اطلاعات، امنیت سایبری و حفاظت از حریم خصوصی) کمیته فنی مشترک فناوری اطلاعات ISO و IEC (ISO/IEC JTC 1) منتشر شده است.
ایزو ۲۷۰۰۱ مرتباً بهروز میشود تا چشمانداز همیشه در تغییر فناوری را منعکس کند و ISO ۲۷۰۰۱ مدل ۲۰۲۲ آخرین نسخه است.
چرا ISO ۲۷۰۰۱ در سراسر جهان بسیار مورد اهمیت است؟
دستیابی به گواهینامه ISO ۲۷۰۰۱ به عنوان یک گواهی قدرتمند بر تعهد سازمان شما به مدیریت موثر اطلاعات با حداکثر امنیت و ایمنی عمل میکند. این استاندارد شناخته شده بینالمللی که به طور گسترده در سراسر جهان پذیرفته شده است، ارزش قابل توجهی برای ذینفعان و مشتریان دارد.
به گفته سازمان بینالمللی استاندارد ISO ۲۷۰۰۱ شناختهشدهترین استاندارد جهان برای سیستمهای مدیریت امنیت اطلاعات (Information Security Management System) است. این گواهینامه الزاماتی را که یک ISMS باید برآورده کند تعریف میکند.
بر اساس نظرسنجی ISO ۲۰۲۱ بیش از ۵۰۰۰ گواهینامه در بیش از ۱۴۰ کشور در بخشهای مختلف اقتصادی گزارش شده است. این آمار پذیرش گسترده و ارتباط این ISO را به عنوان چارچوبی قابل اعتماد برای مدیریت امنیت اطلاعات برجسته میکند.
گواهینامه ایزو ۲۷۰۰۱ به چه معناست؟
این استاندارد سیستمی قوی برای مدیریت خطرات مرتبط با امنیت دادهها ارائه میدهد. برای مثال:
- راهنمایی جامع برای شرکتها در مورد ایجاد، پیادهسازی، نگهداری و بهبود مستمر سیستم مدیریت امنیت اطلاعات
- رویکردی ساختاریافته برای مدیریت اطلاعات حساس، شناسایی آسیبپذیریها و اجرای کنترلهای امنیتی مناسب
منطبقبودن با ایزو ۲۷۰۰۱ نشان میدهد که سازمان بالاترین استانداردها و اصول را دنبال کرده است و از بهترین شیوهها برای محافظت از دادههایی که در اختیار دارد یا مدیریت میکند پیروی میکند.
ISO ۲۷۰۰۱ در آگاهسازی سازمانها از خطر، نقش حیاتی ایفا میکند و به آنها اجازه میدهد وضعیت امنیتی کلی را تقویت کنند. توصیه میشود که همه سازمان ها فارغ از اندازه و صنعت به دنبال تطبیق یافتن با ISO ۲۷۰۰۱ باشند.
۳ اصل ایزو ۲۷۰۰۱ چیست؟
محرمانهبودن، یکپارچگی و در دسترس بودن از مفاهیم اساسی در ISO ۲۷۰۰۱ است که به سهگانه CIA نیز شناخه میشود. این اصول چارچوبی برای طراحی و ارزیابیکردن اقدامات امنیت اطلاعات است و از دارایی دادههای ارزشمند محافظت میکنند.
- محرمانگی
محرگانی به ضمانتی اشاره دارد که اطلاعات فقط برای افراد یا نهادهای مجاز قابل دسترسی است.
نمونهای از نحوه اجرای اقدامات امنیتی: کارکنان خود را در مورد اهمیت محرمانهبودن، رویههای مدیریت دادهها و خطرات مرتبط با افشای غیرمجاز آموزش دهید.
- یکپارچگی
یکپارچگی به معنای دقت، کاملبودن و قابلاعتماد بودن اطلاعات در طول چرخه عمر آن است.
نمونهای برای اجرا کردن اقدامات امنیتی: بهطور منظم از دادههای حیاتی نسخه پشتیبان تهیه کنید و فرآیندهایی را برای تأیید یکپارچگی نسخههای پشتیبان پیادهسازی کنید.
- در دسترس بودن
منظور از در دسترس بودن دسترسی و قابلیت استفاده افراد مجاز از اطلاعات در هر زمان که به آن نیاز داشته باشند است.
نمونهای برای اجرا کردن اقدامات امنیتی: از بازیابی قابلاعتماد و ایمن دادهها درصورت بروز حوادث اطمینان حاصل کنید.
وابستگی متقابلی بین عناصر سهگانه CIA وجود دارد. به عنوان مثال هنگامی که محرمانهبودن در سطح بسیار بالایی اولویتبندی میشود بهشکل بالقوه میتواند منجر به کاهش در دسترسبودن دادهها شود. بنابراین یافتن تعادل در سهگانه، در عین کار با منابع محدود کار، به ملاحظهای حیاتی برای سازمانها تبدیل میشود تا در مورد آن فکر کنند.
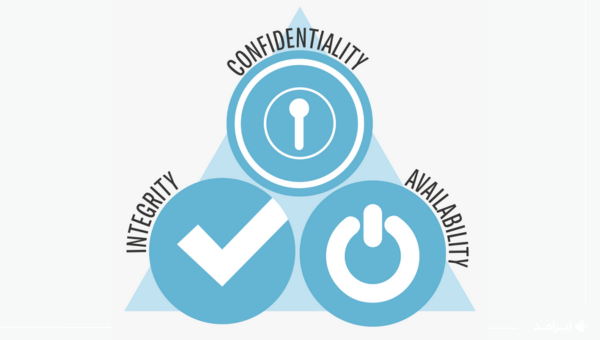
با تجهیز کردن کارکنان به دانش سهگانه CIA سازمانها میتوانند احتمال حوادث امنیتی را پایین بیاورند و ذهنیت امنیتی قوی را در بین نیروی کار ارتقا دهند.
ساختار این استاندارد چگونه است و شامل چه بندهایی میشود؟
ایزو ۲۷۰۰۱ شامل ۱۱ بند و ۹۳ کنترل از ضمیمه A است. این عناصر با هم کار میکند تا ایجاد و نگهداری سیستم مدیریت امنیت اطلاعات موثری را تسهیل کند.
ساختار آن به دو جزء اصلی تقسیم میشود:
الزامات امنیتی
بخش اول این استاندارد یازده بند (از صفر تا ده) را فهرست میکند که تنها بندهای ۴ تا ۱۰ بندهایی هستند که یک شرکت باید برای مطابقت با ISO ۲۷۰۰۱ پیاده سازی کند.
کنترلهای ضمیه A
بخش دوم که ضمیمه A نامیده میشود دستورالعملهایی را برای ۹۳ کنترل امنیتی در چهار موضوع ارائه میدهد. شرکتها میتوانند کنترلهایی را انتخاب کنند که در عملیات خاص آنها اعمال میشود و ارزیابی ریسک امنیتی مربوطه را ایجاد میکند.
ایزو ۲۷۰۰۱ چگونه میتواند به عملکرد روزانه سازمان شما کمک کند؟
با اتخاذ راهنماییهای این ISO و ایجاد پایهای قوی برای حفاظت از دادهها و تعهد به امنیت اطلاعات، کسبوکارها میتوانند:
- آسیبپذیریها و نقاط ضعف در شیوههای امنیت اطلاعات را شناسایی و رفع کنند؛
- آسیبپذیریها را به حداقل برسانند؛
- بهطور فعال دفاع امنیتی را تقویت کنند تا خطرات احتمالی کاهش یابد.
- در برابر عواقب احتمالی نقض اطلاعات و حملات سایبری محافظت شوند.
برای اطلاع از مزایای سایر استانداردها مقاله «ISO 22301» را مطالعه کنید.
مزایای دریافت گواهینامه ایزو ۲۷۰۰۱ چیست؟
این گواهینامه مزایای بیشماری را برای سازمانها ارائه میدهد مانند انطباق با مقررات حفاظت از دادهها و قابلیت اطمینان به سیستمهای مدیریت امنیت اطلاعات. کسبوکارها با اخذ آن میتوانند:
انطباقپذیری داشته باشند
کسبوکارها با اجرای کنترلها و فرآیندهای لازم میتوانند به تعهدات قانونی عمل کرده و از مجازات احتمالی اجتناب کنند. انطباقیافتن با ISO ۲۷۰۰۱ نشاندهنده تعهد به حفاظت از اطلاعات حساس و حفظ حریم خصوصی دادههای مشتریان است.
قابلیت اطمینان سیستمهای مدیریت Infosec خود را ثابت کنند
این گواهینامه تأیید مستقلی را فراهم میکند که سیستمهای مدیریت امنیت اطلاعات سازمان قابلاعتماد و موثر هستند. این نشان میدهد که سازمان یک رویکرد سیستماتیک برای شناسایی و کاهش خطرات امنیت اطلاعات ایجاد کرده است.
در عرصه بازار بینالمللی دارای کسبوکاری جدید شوند
ایزو ۲۷۰۰۱ استاندارد بینالمللی شناختهشدهای برای سیستمهای مدیریت امنیت اطلاعات است. برای شرکتهایی که قصد گسترش به بازار بینالمللی را دارند، دستیابی به ISO ۲۷۰۰۱ مشتریان خارجی را قادر میسازد تا درک واضحی از قابلیتهای شرکت در مدیریت و حفاظت از دادههای خود به دست آورند. این کار نه تنها اعتماد به مشتریان بالقوه را القا میکند، بلکه شرکت را به عنوان یک شریک شناختهشده و قابل اعتماد بینالمللی قرار میدهد.
اعتماد ذینفعان افزایش یابد
گواهینامه ایزو ۲۷۰۰۱ اعتماد ذینفعان به شیوههای امنیت اطلاعات سازمان را افزایش میدهد. مشتریان و شرکا به طور فزایندهای نگران حفاظت از دادههای خود هستند و میخواهند با سازمانهایی کار کنند که امنیت را در اولویت قرار میدهند. گواهینامه ایزو ۲۷۰۰۱ اعتبار شخص ثالث را فراهم میکند که به سازمانها کمک میکند تا روابط تجاری قویتری با ذینفعان ایجاد کنند.
مزیت رقابتی به دست آورند
گواهینامه ISO ۲۷۰۰۱ سازمانها را در بازار رقابتی از رقبای خود متمایز میکند. گواهینامه ایزو ۲۷۰۰۱ میتواند یک عامل تعیینکننده برای مشتریان بالقوهای باشد که حفاظت از دادهها را در اولویت قرار میدهند، مزیت رقابتی واضحی را ارائه میدهد و به کسبوکارها کمک میکند تا مشتریان جدید را جذب کنند.
خطر رخنه را کاهش دهد
پیادهسازی ISO ۲۷۰۰۱ به سازمانها کمک میکند تا خطر حوادث امنیتی و نقض دادهها کاهش دهد، به ویژه آنهایی که ناشی از خطای انسانی هستند. تاکید این استاندارد بر اهمیت آموزش کارکنان، آگاهی و بهترین شیوهها منجر به آگاهی امنیتی میشود.
ریسکهای امنیتی خود را کنترل کنند
ایزو ۲۷۰۰۱ چارچوبی را فراهم میکند تا سازمانها خطرات مرتبط با فناوری اطلاعات را شناسایی و مدیریت کنند و مطمئن باشند آسیبپذیریها شناسایی، ارزیابی و به درستی رسیدگی میشوند.
کسبوکارها با مدیریت فعالانه خطرات فناوری اطلاعات میتوانند تهدیدات بالقوه فناوری اطلاعات را کاهش و تعهد خود را به حفاظت از اطلاعات حساس و حفظ بالاترین استانداردهای امنیت اطلاعات نشان دهند.
آیا آموزش امنیت داده به کارکنان بخشی از الزامات این ایزو است؟
آموزش امنیت دادهها به کارکنان با رعایت الزامات ایزو ۲۷۰۰۱ جزء ضروری است. بند ۷.۲.۲ استاندارد سازمانها را موظف میکند تا امنیت اطلاعات را به کارکنان خود آموزش دهند. میتوانید کارمندان خود را با تجهیز به منابع لازم و افزایش هوشیاری توانمند سازید تا نقشهای خود را موثر انجام دهند.
- ایزو ۲۷۰۰۱ چیست و چه اهمیتی برای سازمانها دارد؟
ISO ۲۷۰۰۱ یک استاندارد بینالمللی برای مدیریت امنیت اطلاعات است که به سازمانها کمک میکند تا اطلاعات حساس خود را در برابر تهدیدات امنیتی محافظت کنند. این استاندارد تعهد سازمان به امنیت اطلاعات و پیادهسازی بهترین شیوهها را نشان میدهد که میتواند اعتماد مشتریان و ذینفعان را جلب کند.
- چه اصولی در ISO ۲۷۰۰۱ وجود دارد که به امنیت اطلاعات کمک میکند؟
سه اصل اساسی در ISO ۲۷۰۰۱ شامل محرمانگی، یکپارچگی و در دسترس بودن است. این اصول که به عنوان سهگانه CIA شناخته میشوند، چارچوبی را برای حفاظت از دادهها فراهم میکنند. محرمانگی، عدم دسترسی افراد غیرمجاز به اطلاعات را تضمین میکند؛ یکپارچگی از دقت و کامل بودن اطلاعات محافظت میکند؛ و در دسترس بودن، امکان دسترسی مجاز به اطلاعات در مواقع نیاز را فراهم میسازد.
- چگونه دریافت گواهینامه ISO ۲۷۰۰۱ میتواند به عملکرد روزانه سازمان کمک کند؟
گواهینامه ISO ۲۷۰۰۱ سازمانها را در شناسایی و کاهش آسیبپذیریها، مدیریت خطرات امنیتی و تقویت اعتماد مشتریان و ذینفعان کمک میکند. پیادهسازی این استاندارد منجر به کاهش خطر رخنه و تقویت شیوههای امنیتی در برابر تهدیدات سایبری میشود.
این مقاله را به اشتراک بگذارید