
آنچه در این مقاله میخوانید
- تعریف دقیق DevSecOps
- DevSecOps چه تفاوتی با DevOps دارد؟
- DevSecOps چگونه امنیت را در چرخه توسعه نرمافزار ادغام میکند؟
- چرا سازمانها به DevSecOps نیاز دارند؟ مهمترین مزایا
- ابزارها و تستهای امنیتی اصلی در DevSecOps
- چالشهای اصلی در پیادهسازی DevSecOps و راهکارهای آنها
- مراحل پیادهسازی DevSecOps در سازمان
- سوالات متداول درباره DevSecOps
DevSecOps رویکردی در توسعه نرمافزار است که امنیت را از یک بررسی جداگانه در انتهای کار، به بخشی پیوسته از طراحی، توسعه، تست، استقرار و عملیات تبدیل میکند. برای پاسخ به این پرسش که devsecops چیست، میتوان نام آن را به سه جزء Development (توسعه)، Security (امنیت) و Operations (عملیات) تقسیم کرد. در این رویکرد، امنیت فقط مسئولیت تیم امنیت نیست و تیمهای توسعه و عملیات نیز در شناسایی و مدیریت ریسکها نقش دارند. همچنین، بررسیها و کنترلهای امنیتی تا حد امکان در فرایند خودکار ساخت، آزمایش و انتشار نرمافزار قرار میگیرند تا مشکلات امنیتی زودتر شناسایی شوند و رفع آنها به بخشی طبیعی از روند توسعه نرمافزار تبدیل شود.
تعریف دقیق DevSecOps
DevSecOps از ترکیب Development، Security و Operations ساخته شده است. در این رویکرد، توسعهدهنده هنگام طراحی و نوشتن کد به ملاحظات امنیتی توجه میکند؛ تیم امنیت، کنترلها و سیاستهای لازم را در فرایند توسعه وارد میکند و تیم عملیات نیز امنیت محیط اجرا و پایش پس از استقرار را در نظر میگیرد.
بنابراین، DevSecOps فقط به معنای اضافهکردن ابزارهای امنیتی به فرایند توسعه و انتشار نرمافزار نیست. فرهنگ همکاری میان تیمها، مسئولیت مشترک در قبال امنیت، خودکارسازی فرایندها و دریافت بازخورد مستمر نیز از بخشهای اصلی این رویکرد به شمار میروند.
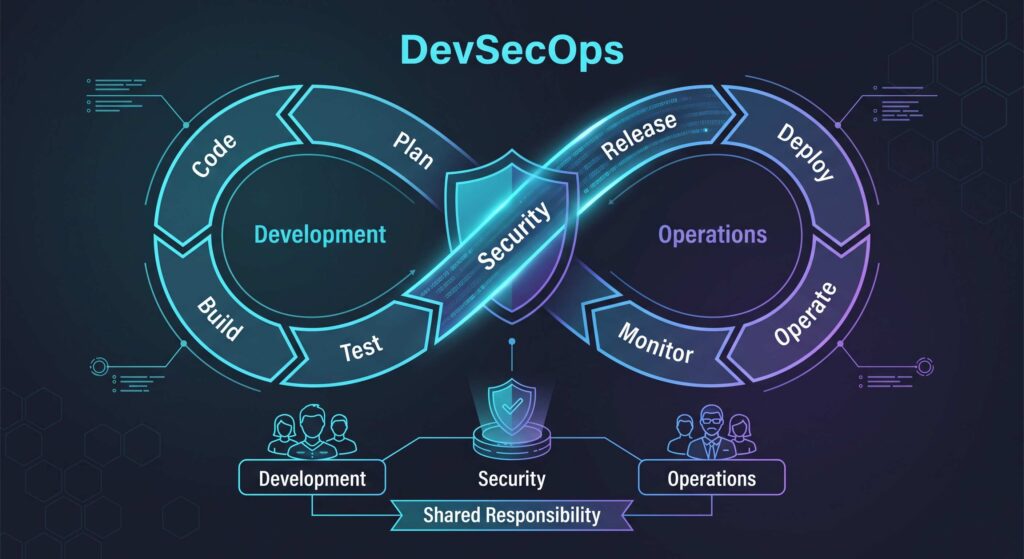
Red Hat در تعریف خود بر همین موضوع تأکید دارد:
«DevSecOps رویکردی به فرهنگ، اتوماسیون و طراحی پلتفرم است که امنیت را در سراسر چرخه فناوری اطلاعات به مسئولیتی مشترک تبدیل میکند.»
DevSecOps چه تفاوتی با DevOps دارد؟
DevSecOps را نباید روشی کاملاً جدا از DevOps دانست. DevOps بر همکاری میان توسعه و عملیات، اتوماسیون و بازخورد مستمر تمرکز دارد و امنیت نیز میتواند بخشی از آن باشد. DevSecOps این موضوع را صریحتر میکند و کنترلهای امنیتی، مسئولیتهای تیم امنیت و بازخوردهای این تیم را بهشکل سیستماتیک در چرخه توسعه و عملیات قرار میدهد.
مقایسه DevOps و DevSecOps
هر دو رویکرد بر همکاری تیمها، اتوماسیون و دریافت بازخورد مستمر تأکید دارند؛ بنابراین نباید DevOps را رویکردی «بدون امنیت» در نظر گرفت. تفاوت در این است که DevSecOps کنترلها و تستهای امنیتی را بهشکل برنامهریزیشده در چرخه توسعه و عملیات ادغام میکند و تلاش میکند بازخوردهای امنیتی نیز مانند سایر بازخوردهای فنی، سریع و مستمر در اختیار تیم قرار گیرند.
تفاوت این دو رویکرد را میتوان به شکل زیر خلاصه کرد:
| معیار | DevOps | DevSecOps |
| تمرکز اصلی | یکپارچگی توسعه و عملیات، سرعت و پایداری تحویل | همان رویکرد همراه با ادغام صریح و مستمر امنیت |
| امنیت | میتواند بخشی از فرایند باشد | بهصورت سیستماتیک در چرخه توسعه قرار میگیرد |
| Testing | تست و اتوماسیون | تست و اتوماسیون همراه با Security Testing |
| مسئولیت امنیت | بسته به ساختار تیم متفاوت است | مسئولیتی مشترک میان توسعه، امنیت و عملیات |
| Feedback | بازخورد مستمر | بازخورد مستمر شامل یافتههای امنیتی |
در نتیجه، این گزاره که «DevOps امنیت ندارد» دقیق نیست. DevSecOps بیشتر بر این تأکید دارد که امنیت نباید یک فعالیت جداافتاده یا صرفاً مرحلهای نهایی باشد.
DevSecOps چگونه امنیت را در چرخه توسعه نرمافزار ادغام میکند؟
در DevSecOps، کنترلهای امنیتی متناسب با هر مرحله از چرخه توسعه انتخاب میشوند. برای مثال، نوع بررسی امنیتی در مرحله طراحی با کنترلهای موردنیاز هنگام تست یا استقرار یکسان نیست. هدف این است که ریسکهای هر مرحله در همان نقطه مناسب شناسایی و مدیریت شوند. NIST (مؤسسه ملی استانداردها و فناوری ایالات متحده) نیز DevSecOps را بهصورت یک چرخه پیوسته از برنامهریزی و توسعه تا ساخت، آزمایش، انتشار، استقرار و بهرهبرداری در نظر میگیرد که در آن امنیت، پایش و بازخورد در طول فرایند ادامه دارند.
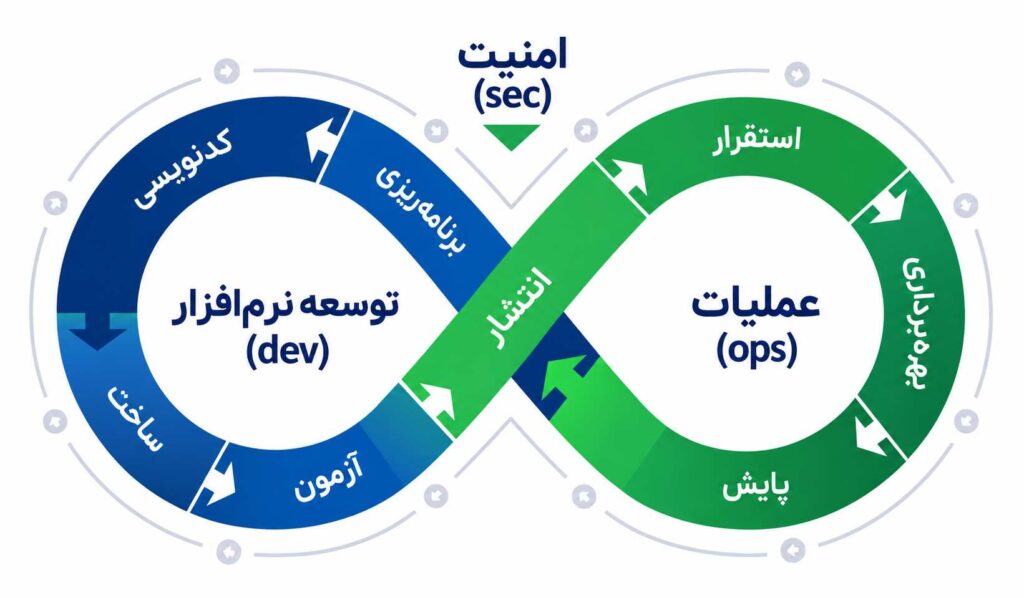
نمونه کنترلهای امنیتی در این چرخه عبارتاند از:
| مرحله | نمونه کنترل امنیتی |
| Plan | مدلسازی تهدید و تعیین الزامات امنیتی |
| Code | کدنویسی امن و Secret Detection |
| Build | SCA و بررسی Dependency ها |
| Test | SAST، DAST و IAST |
| Release | Security Gate و بررسی امنیتی نسخه آماده انتشار |
| Deploy | بررسی IaC و Container Image |
| Operate | Runtime Protection |
| Monitor | Logging، Detection و Feedback |
این مدل بهخصوص برای تیمهایی اهمیت دارد که انتشارهای مکرر دارند یا از CI/CD استفاده میکنند. CI/CD مخفف Continuous Integration و Continuous Delivery یا Continuous Deployment، به معنای «یکپارچهسازی مداوم و تحویل یا استقرار مداوم» است؛ یعنی فرایندی که در آن تغییرات کد بهصورت پیوسته و تا حد زیادی خودکار بررسی، تست و برای انتشار آماده میشوند.
اگر میخواهید نقش این فرایند را در ساخت و انتشار نرمافزارهای مدرن بهتر درک کنید، مطالعه مقاله توسعه اپلیکیشن ابری به چه معناست را پیشنهاد میکنیم.
رویکرد Shift Left؛ انتقال امنیت به مراحل اولیه
در رویکرد Shift Left، بررسیهای امنیتی از همان مراحل ابتدایی طراحی و توسعه وارد فرایند میشوند؛ یعنی تیم منتظر نمیماند تا نرمافزار آماده انتشار شود و بعد به سراغ مشکلات امنیتی برود. برای مثال، میتوان در مرحله طراحی تهدیدهای احتمالی را بررسی کرد، هنگام ثبت تغییرات کد بهدنبال اطلاعات محرمانهای مانند کلیدها و رمزها گشت و در مرحله ساخت نیز وابستگیهای نرمافزار را از نظر آسیبپذیری ارزیابی کرد. به این ترتیب، بسیاری از مشکلات پیش از رسیدن نرمافزار به محیط عملیاتی شناسایی میشوند.
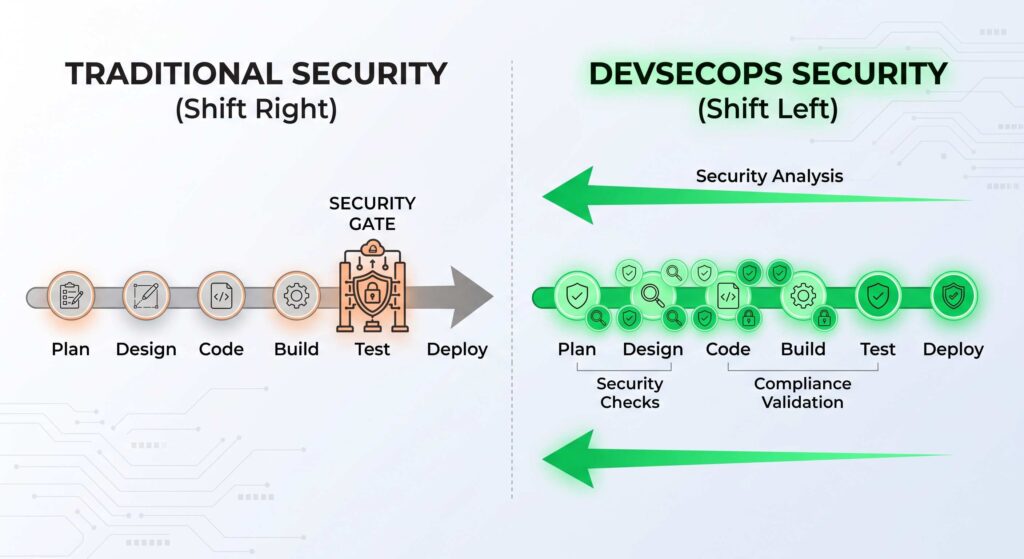
NIST این مفهوم را چنین توضیح میدهد:
«Shift Left یعنی ادغام شیوههای امنیتی در مراحل ابتداییتر چرخه توسعه نرمافزار، در همان فرایندها و زنجیرهابزارهای موجود.»
البته Shift Left به معنی حذف کنترلهای امنیتی در مراحل بعدی نیست. هدف این است که مشکلات تا پایان چرخه توسعه باقی نمانند و هر ریسک تا جای ممکن در همان مرحلهای که ایجاد یا قابلشناسایی است، بررسی شود.
رویکرد Shift Right؛ پایش امنیت پس از استقرار
امنیت با استقرار نرمافزار تمام نمیشود. پس از انتشار، برنامه وارد محیط واقعی میشود و با رفتار کاربران، ترافیک شبکه، تغییر تنظیمات و تهدیدهای جدید روبهرو است. بخشی از این ریسکها فقط در زمان اجرا قابل مشاهدهاند. به همین دلیل، ثبت رویدادها، پایش مداوم رفتار برنامه، شناسایی رخدادهای مشکوک و انتقال نتایج این بررسیها به تیم توسعه، بخش مهمی از DevSecOps است.
در محیطهای ابری، آشنایی با این موضوع که امنیت ابری چیست نیز کمک میکند تا امنیت برنامه را فقط به کد محدود نکنیم و زیرساخت و محیط اجرا را هم در نظر بگیریم. برای نمونه، سرویس waf میتواند در زمان اجرا از وباپلیکیشن در برابر بخشی از حملات لایه کاربرد محافظت کند. در سطح شبکه نیز سرویس IPS/IDS برای شناسایی و مقابله با بخشی از ترافیک و فعالیتهای مخرب به کار میرود. این کنترلها جای تستهایی مانند SAST و DAST را نمیگیرند؛ بلکه هر کدام بخش متفاوتی از ریسک امنیتی را پوشش میدهند.
اتوماسیون امنیت در CI/CD (یکپارچهسازی مداوم و استقرار مداوم)
اگر تمام بررسیهای امنیتی بهصورت دستی انجام شوند، با افزایش تعداد تغییرات و انتشارها ممکن است فرایند توسعه کند و پیچیده شود. در DevSecOps تلاش میشود بخشی از این کنترلها بهصورت خودکار در فرایند CI/CD (Continuous Integration / Continuous Deployment) قرار گیرند. برای مثال، پس از هر تغییر کد میتوان بررسی اطلاعات محرمانه و تست SAST را اجرا کرد، در مرحله ساخت وابستگیهای نرمافزار را ارزیابی کرد و پیش از استقرار نیز تنظیمات زیرساخت را از نظر امنیتی بررسی کرد.
در برخی مراحل میتوان «دروازه امنیتی» یا Security Gate نیز تعریف کرد؛ یعنی اگر یک مشکل با سطح ریسک مشخص شناسایی شد، فرایند انتشار تا زمان بررسی یا اصلاح آن متوقف شود. البته این کنترلها باید متناسب با میزان ریسک تنظیم شوند. اگر هر هشدار کماهمیت باعث توقف کامل فرایند شود، تعداد توقفهای غیرضروری افزایش مییابد و سرعت توسعه کاهش پیدا میکند. هدف، ارائه بازخورد سریع و تمرکز بر مشکلاتی است که واقعاً نیاز به اقدام دارند.
Policy-as-Code و اصل حداقل دسترسی
Policy-as-Code یا «سیاست بهعنوان کد» یعنی بخشی از قواعد امنیتی و الزامات سازمان بهصورت کد یا فایلهای قابلبررسی تعریف شوند. در این حالت، اجرای سیاستها فقط به بررسی دستی افراد وابسته نیست و میتوان آنها را بهشکل یکسان و تکرارپذیر در فرایند توسعه و استقرار کنترل کرد. برای مثال، پیش از استقرار میتوان بهصورت خودکار بررسی کرد که تنظیمات زیرساخت با سیاستهای امنیتی تعیینشده در سازمان هماهنگ هستند یا خیر.
اصل حداقل دسترسی (Least Privilege) نیز بر این اساس است که هر کاربر، سرویس یا فرایند فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود به آنها نیاز دارد. این اصل میتواند برای مخازن کد، فرایندهای CI/CD، حسابهای سرویس و منابع ابری اعمال شود.
چرا سازمانها به DevSecOps نیاز دارند؟ مهمترین مزایا
هرچه تعداد تغییرات و انتشار نسخههای نرمافزار بیشتر شود، انجام همه بررسیهای امنیتی در پایان فرایند دشوارتر خواهد شد. DevSecOps کمک میکند این بررسیها در بخشهای مختلف چرخه توسعه توزیع شوند و بسیاری از آنها بهصورت خودکار انجام گیرند. در نتیجه، مشکلات امنیتی میتوانند زودتر شناسایی شوند و تیمها نیز بدون وابستگی کامل به یک بررسی سنگین در انتهای مسیر، امنیت را بهصورت مستمر دنبال کنند.
مهمترین مزایای DevSecOps عبارتاند از:
- شناسایی زودتر آسیبپذیریها و کاهش دوبارهکاری: هرچه یک مشکل امنیتی زودتر شناسایی شود، معمولاً اصلاح آن سادهتر است و تغییرات کمتری در بخشهای بعدی نرمافزار ایجاد میکند.
- کاهش گلوگاههای امنیتی پیش از انتشار: بهجای اینکه بیشتر کنترلهای امنیتی به انتهای فرایند موکول شوند، بخشی از آنها همزمان با طراحی، کدنویسی، ساخت و تست انجام میشوند.
- کمک به انتشار سریعتر و پایدارتر: خودکارسازی کنترلهای امنیتی باعث میشود بررسیهای تکراری با روش مشخص و یکسان انجام شوند. البته تنظیم نادرست ابزارها یا کنترلهای بیش از حد سختگیرانه میتواند فرایند انتشار را کند کند.
- کمک به انطباق مستمر با الزامات امنیتی: ثبت خودکار نتایج تستها، تغییر سیاستها و سوابق کنترلهای امنیتی، مستندسازی و ارزیابی رعایت الزامات را سادهتر میکند. البته DevSecOps بهتنهایی تضمینکننده انطباق با استانداردها و مقررات نیست.
- تقویت مسئولیت مشترک در زمینه امنیت: امنیت فقط وظیفه یک تیم جداگانه نیست و تیمهای توسعه، امنیت و عملیات در مراحل مختلف چرخه نرمافزار در مدیریت ریسک نقش دارند.
- کاهش خطاهای ناشی از فرایندهای دستی: خودکارسازی اسکنها و اجرای سیاستهای امنیتی، وابستگی به بررسیهای تکراری دستی را کاهش میدهد و اجرای یکسان کنترلها را آسانتر میکند.
ابزارها و تستهای امنیتی اصلی در DevSecOps
در DevSecOps، هر ابزار امنیتی برای بررسی نوع مشخصی از ریسک به کار میرود. بعضی ابزارها کد را پیش از اجرا بررسی میکنند، بعضی رفتار برنامه در حال اجرا را میسنجند و گروهی دیگر روی وابستگیهای نرمافزار، اطلاعات محرمانه یا تنظیمات زیرساخت تمرکز دارند. به همین دلیل، شناخت این ابزارها بر اساس کاربرد و جایگاه آنها در چرخه توسعه، از حفظکردن نام محصولات مختلف مفیدتر است.
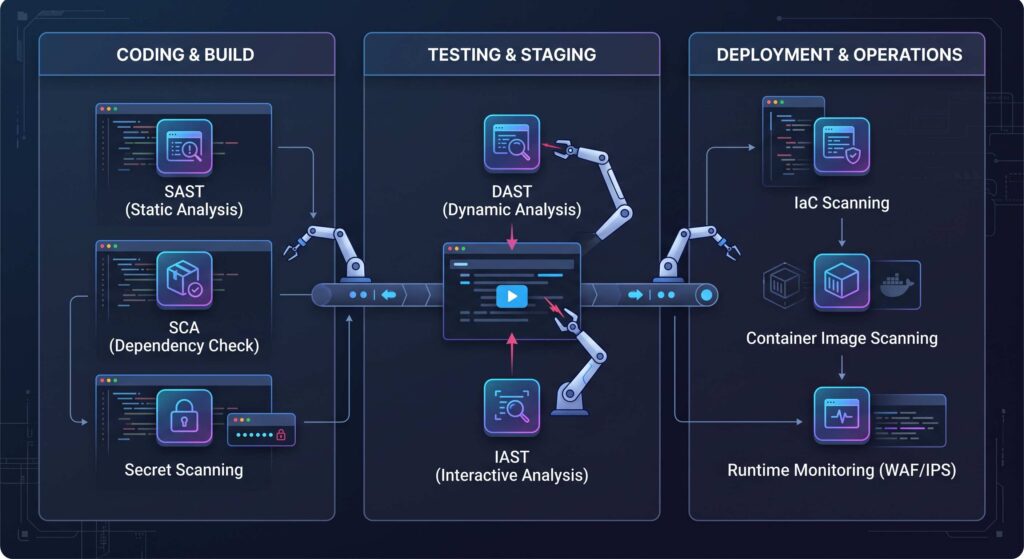
مهمترین دستههای کنترل را میتوان اینطور مقایسه کرد:
| کنترل | چه چیزی را بررسی میکند؟ | مرحله رایج استفاده |
| SAST | کد و الگوهای آسیبپذیر، بدون نیاز به اجرای برنامه | کدنویسی / ساخت |
| DAST | رفتار امنیتی برنامه در حال اجرا از بیرون | تست |
| IAST | رفتار برنامه هنگام اجرا با بررسی اطلاعات داخل برنامه | تست |
| SCA | کتابخانهها، وابستگیها و اجزای متنباز | ساخت |
| Secret Scanning | اطلاعات حساسی مانند رمز عبور، توکن و کلید API | کدنویسی / ساخت |
| IaC Scanning | تنظیمات زیرساختی تعریفشده بهصورت کد | ساخت / استقرار |
| Container Scanning | تصاویر، پکیجها و وابستگیهای کانتینر | ساخت / استقرار |
در بخش SCA ممکن است از SBOM نیز استفاده شود. SBOM یا «فهرست اجزای نرمافزار» مشخص میکند یک نرمافزار از چه کتابخانهها، بستهها و اجزایی تشکیل شده است و به تیم کمک میکند وابستگیها و آسیبپذیریهای مرتبط با آنها را راحتتر شناسایی و پیگیری کند. هیچکدام از این کنترلها بهتنهایی همه ریسکهای امنیتی را پوشش نمیدهند. ترکیب مناسب آنها به معماری نرمافزار، فناوریهای مورد استفاده، نوع محیط استقرار و سطح ریسک هر پروژه بستگی دارد.
چالشهای اصلی در پیادهسازی DevSecOps و راهکارهای آنها
پیادهسازی DevSecOps تنها به انتخاب و اضافهکردن ابزارهای امنیتی محدود نمیشود. برای اجرای مؤثر این رویکرد، تیمهای توسعه، امنیت و عملیات باید روی اهداف و مسئولیتهای مشترک توافق داشته باشند و ابزارهای امنیتی نیز بهدرستی با فرایندهای موجود یکپارچه شوند. از طرف دیگر، تعدد ابزارها، کمبود مهارتهای تخصصی و حجم بالای هشدارها میتواند اجرای DevSecOps را پیچیده کند.
مهمترین چالشها و راهکارهای عملی آنها عبارتاند از:
| چالش | راهکار پیشنهادی |
| مقاومت در برابر تغییر | تعریف مسئولیت مشترک و اهداف مشخص برای تیمهای توسعه، امنیت و عملیات |
| شکاف مهارتی | آموزش اصول کدنویسی امن و آشنایی تیمها با CI/CD و امنیت زیرساخت |
| تعدد و پراکندگی ابزارها | انتخاب ابزارهای ضروری و کاهش ابزارهای دارای کاربرد مشابه |
| هشدارهای اشتباه (False Positive) | تنظیم دقیق قواعد اسکن و اولویتبندی یافتهها براساس میزان ریسک |
| کند شدن فرایند توسعه و انتشار | تنظیم کنترلهای امنیتی متناسب با اهمیت و شدت ریسک |
| پیچیدگی یکپارچهسازی | اضافهکردن کنترلهای امنیتی بهصورت مرحلهای و متناسب با فرایند موجود |
یکی از چالشهای رایج در DevSecOps، حجم بالای هشدارهایی است که همه آنها لزوماً نشاندهنده یک تهدید واقعی نیستند. اگر تعداد False Positive ها (هشدارهای کاذب) زیاد باشد، ممکن است تیم توسعه بهمرور حساسیت کمتری نسبت به هشدارهای امنیتی نشان دهد. به همین دلیل، کیفیت و اولویتبندی هشدارها از تعداد آنها مهمتر است. هر یافته امنیتی باید تا حد امکان همراه با اطلاعات کافی، سطح اهمیت مشخص و مسیر رسیدگی روشن ارائه شود. در این صورت، تیم میتواند روی موارد مهمتر تمرکز کند و کنترلهای امنیتی نیز بدون ایجاد اختلال جدی در روند توسعه، به بخشی از فرایند روزمره تبدیل میشوند.
مراحل پیادهسازی DevSecOps در سازمان
برای پیادهسازی DevSecOps بهتر است تغییرات بهصورت تدریجی انجام شوند. اضافهکردن همزمان چندین ابزار و کنترل امنیتی به فرایند توسعه، میتواند پیچیدگی را افزایش دهد و حتی باعث کند شدن کار تیمها شود. نقطه شروع مناسب، شناخت فرایند فعلی توسعه و ریسکهای مهم سازمان است. پس از آن میتوان کنترلهای امنیتی را براساس اولویت و بهصورت مرحلهای وارد چرخه توسعه کرد.
مراحل پیشنهادی پیادهسازی DevSecOps در سازمان:
- فرایند فعلی توسعه و ریسکها را بررسی کنید: ابتدا مشخص کنید کد از مرحله توسعه تا استقرار چه مسیری را طی میکند، چه وابستگیهایی دارد، اطلاعات محرمانه مانند رمزها و کلیدهای دسترسی چگونه نگهداری میشوند و کدام بخشهای معماری حساستر هستند.
- کنترلهای امنیتی را براساس ریسک اولویتبندی کنید: همه پروژهها به کنترلهای یکسانی نیاز ندارند. برای مثال، در یک پروژه بررسی اطلاعات محرمانه و وابستگیهای نرمافزار اهمیت بیشتری دارد، درحالیکه در پروژهای دیگر امنیت کانتینرها یا تنظیمات زیرساخت در اولویت قرار میگیرد.
- تستهای امنیتی را بهتدریج وارد CI/CD کنید: بهتر است کار با کنترلهایی شروع شود که بیشترین ریسک را پوشش میدهند و نتایج آنها نیز برای تیم توسعه قابلاستفاده است. پس از ارزیابی نتیجه، میتوان کنترلهای بیشتری به فرایند اضافه کرد.
- نتایج بررسیهای امنیتی را در اختیار فرد مسئول قرار دهید: صرفاً تولید گزارش کافی نیست. هر یافته باید همراه با سطح اهمیت و اطلاعات لازم به تیم یا فردی برسد که امکان بررسی و اصلاح آن را دارد. این کار فاصله میان شناسایی مشکل و برطرفکردن آن را کاهش میدهد.
- امنیت محیط عملیاتی را نیز بهطور مستمر پایش کنید: پس از استقرار نرمافزار، رخدادها و مشکلات شناساییشده در محیط واقعی باید به تیمهای توسعه و امنیت بازگردند تا در تصمیمها، سیاستها و تستهای بعدی مورد استفاده قرار گیرند.
- عملکرد فرایند را اندازهگیری و اصلاح کنید: شاخصهایی مانند تعداد آسیبپذیریهای مهم، مدتزمان لازم برای رفع آنها و میزان هشدارهای کاذب میتوانند نشان دهند کنترلهای امنیتی تا چه اندازه مؤثر هستند و کدام بخشها به بهبود نیاز دارند.
اگر نرمافزار یا سرویس در زیرساخت ابری اجرا میشود، شناخت این موضوع که رایانش ابری چیست به تصمیمگیری بهتر درباره معماری و محیط استقرار کمک میکند. برای نمونه، سرور ابری میتواند منابع پردازشی مورد نیاز برای اجرای برنامه را فراهم کند؛ اما امنیت تنها به زیرساخت محدود نمیشود و کد، تنظیمات، دسترسیها و نحوه پایش برنامه نیز باید در نظر گرفته شوند.
DevSecOps؛ رویکردی برای امنیت مستمر در چرخه توسعه
امنیت نرمافزار زمانی مؤثرتر مدیریت میشود که به یک بررسی نهایی پیش از انتشار محدود نباشد. برای جمعبندی پاسخ به پرسش devsecops چیست، میتوان گفت که این رویکرد امنیت را به بخشی مستمر از فرایند توسعه و عملیات تبدیل میکند؛ بهطوریکه کنترلها، تستها و بازخوردهای امنیتی در مراحل مختلف چرخه نرمافزار جریان داشته باشند. مفاهیمی مانند Shift Left، اسکن خودکار، Policy-as-Code و پایش محیط عملیاتی در این مسیر نقش دارند، اما موفقیت DevSecOps فقط به ابزارها وابسته نیست. سازمانها باید مسئولیتها را مشخص کنند، ریسکها را اولویتبندی کنند و کنترلهای امنیتی را متناسب با فرایند توسعه خود بهتدریج گسترش دهند. برای آشنایی بیشتر با زیرساختها و راهکارهای مرتبط نیز میتوانید به ابرآمد مراجعه کنید.
سوالات متداول درباره DevSecOps
DevSecOps مخفف چیست؟
DevSecOps مخفف Development، Security و Operations است. این نام بر همکاری تیمهای توسعه، امنیت و عملیات، همچنین ادغام کنترلهای امنیتی در سراسر چرخه توسعه و اجرای نرمافزار تأکید دارد.
فرق اصلی DevOps و DevSecOps چیست؟
DevOps بر همکاری توسعه و عملیات، اتوماسیون و تحویل مستمر تمرکز دارد و میتواند امنیت را نیز در فرایند خود داشته باشد. DevSecOps امنیت را بهطور صریح و سیستماتیک در همین چرخه وارد میکند و مسئولیت آن را میان تیمهای توسعه، امنیت و عملیات به اشتراک میگذارد.
آیا DevSecOps روند توسعه نرمافزار را میکند؟
لزوماً نه؛ اگر کنترلهای امنیتی بهدرستی خودکار و براساس میزان ریسک تنظیم شوند، DevSecOps میتواند از ایجاد گلوگاه در مراحل پایانی جلوگیری کند. در مقابل، تنظیم نادرست ابزارها یا هشدارهای کاذب زیاد ممکن است سرعت فرایند توسعه را کاهش دهد.
این مقاله را به اشتراک بگذارید